Протокол Kerberos: как работает аутентификация
Kerberos - сетевой протокол аутентификации, в котором доверенный центр помогает клиенту и службе подтвердить личности с помощью билетов и сеансовых ключей. Пользователь может обратиться к нескольким службам, не вводя пароль для каждой из них. При этом билет сам по себе не равен пропуску: клиент также должен доказать, что владеет связанным с ним ключом. Ниже разберём путь от входа до обращения к серверу. Выберите этап в форме, чтобы отдельно проследить его сообщения и ключи.
Участники и общая идея
Представим сотрудника, который входит в рабочую систему и открывает сетевую папку. Его программа - клиент, папку обслуживает служба, а доверенная сторона - центр распределения ключей, или KDC. Внутри KDC различают службу аутентификации AS и службу выдачи билетов TGS. Это логические роли: они могут работать в составе одной инфраструктуры. Область, которой управляет центр, называется realm.
Клиент и служба заранее связаны с центром собственными долговременными ключами. Центр использует их, чтобы безопасно доставить временные сеансовые ключи. В типичном сценарии пароль вводят локально; сам пароль по сети службе не пересылают. Из него получают ключ клиента, но возможны и другие способы первоначальной аутентификации. Основное описание Kerberos V5 приведено в RFC 4120.
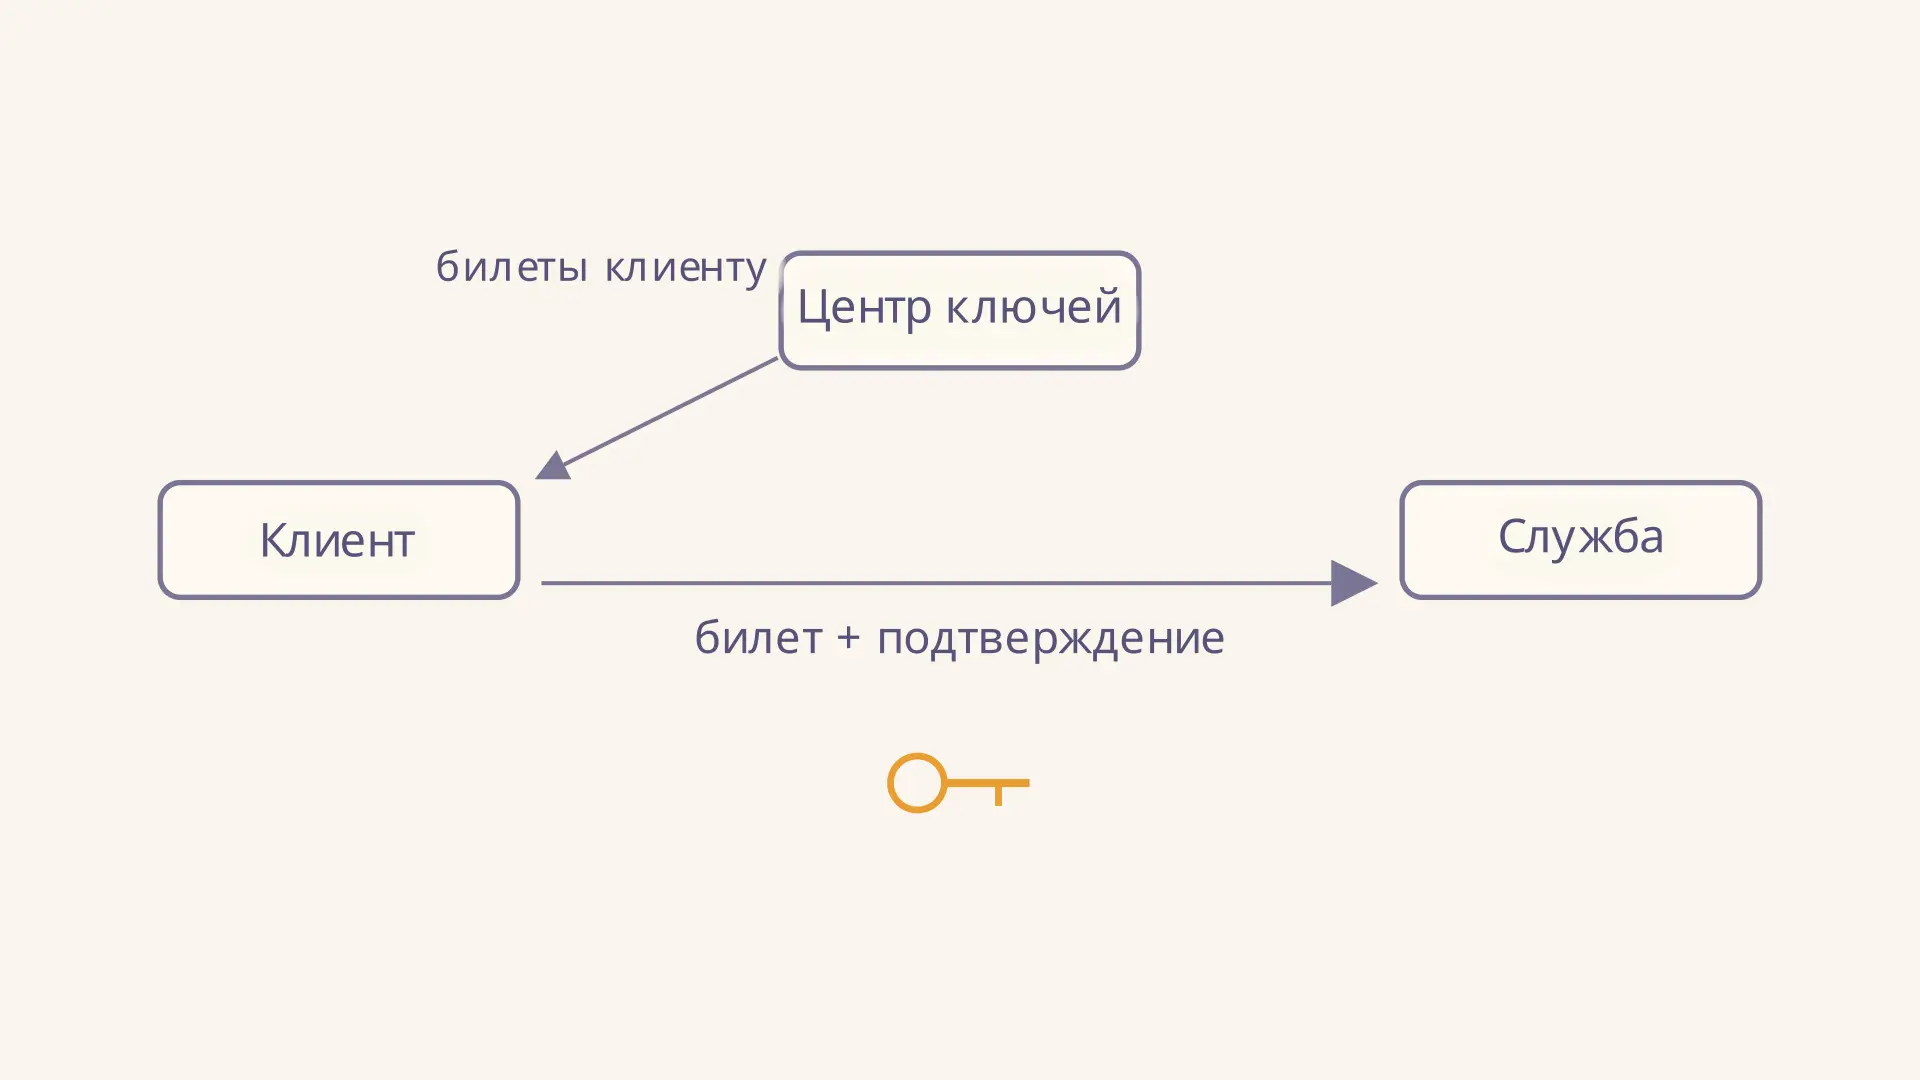
На схеме показано направление каждого обращения, а ответы центра рассмотрим отдельно. Для сравнения, обмен Диффи - Хеллмана решает другую задачу: позволяет сторонам согласовать общий секрет; сам по себе обмен ещё не устанавливает, с кем именно они общаются.
Первый обмен: получение TGT
Клиент обращается к AS с запросом на получение билета для получения билетов, или TGT. В зависимости от политики применяется предварительная аутентификация: клиент, например, доказывает владение своим ключом с помощью защищённой отметки времени. Конкретный механизм зависит от настроек и расширений протокола.
В ответ клиент получает TGT и данные для установления сеансового ключа клиента и TGS. TGT защищён долговременным ключом TGS; клиент хранит и передаёт его, но не должен читать защищённое содержимое. Отдельная часть ответа, предназначенная клиенту, защищена его ключом. В ней клиент получает сеансовый ключ для дальнейшего общения с TGS.
TGT содержит сведения об имени клиента, сроке действия и сеансовом ключе. Его назначение - обращаться к TGS за билетами конкретных служб без повторного ввода пароля. Это не билет сетевой папки и не универсальное разрешение открыть любой ресурс. Документация MIT описывает получение и хранение таких билетов, а также их свойства.
Второй обмен: билет для нужной службы
Когда клиенту нужна папка, он отправляет TGS запрос с именем службы, своим TGT и аутентификатором. Последний создаётся клиентом для данного обращения и защищается сеансовым ключом клиента и TGS. TGS раскрывает TGT своим долговременным ключом, извлекает сеансовый ключ и проверяет аутентификатор и срок действия билета.
Если проверки проходят, TGS формирует билет, адресованный конкретной службе, и новый сеансовый ключ клиента и службы. Билет защищён долговременным ключом службы; клиенту тот же сеансовый ключ передаётся в защищённой части ответа. Таким образом, клиент может предъявить билет, не имея возможности самостоятельно изменить его защищённое содержимое. При обращении к другой службе обычно запрашивают другой билет, пока действителен TGT.
Здесь важно не путать назначение ключей. Ключ TGS защищает TGT; ключ службы защищает её билет; два разных сеансовых ключа связывают клиента соответственно с TGS и со службой. Каждый нужен своему получателю на конкретном этапе, а не заменяет остальные.
Третий обмен: билет и аутентификатор
Клиент посылает службе её билет вместе с новым аутентификатором. Служба раскрывает билет своим долговременным ключом и получает из него сеансовый ключ. Затем она проверяет аутентификатор, защищённый этим сеансовым ключом, сверяет идентичность клиента, временные условия и другие требуемые поля. Так служба получает основание считать, что обращается обладатель связанного с билетом ключа.
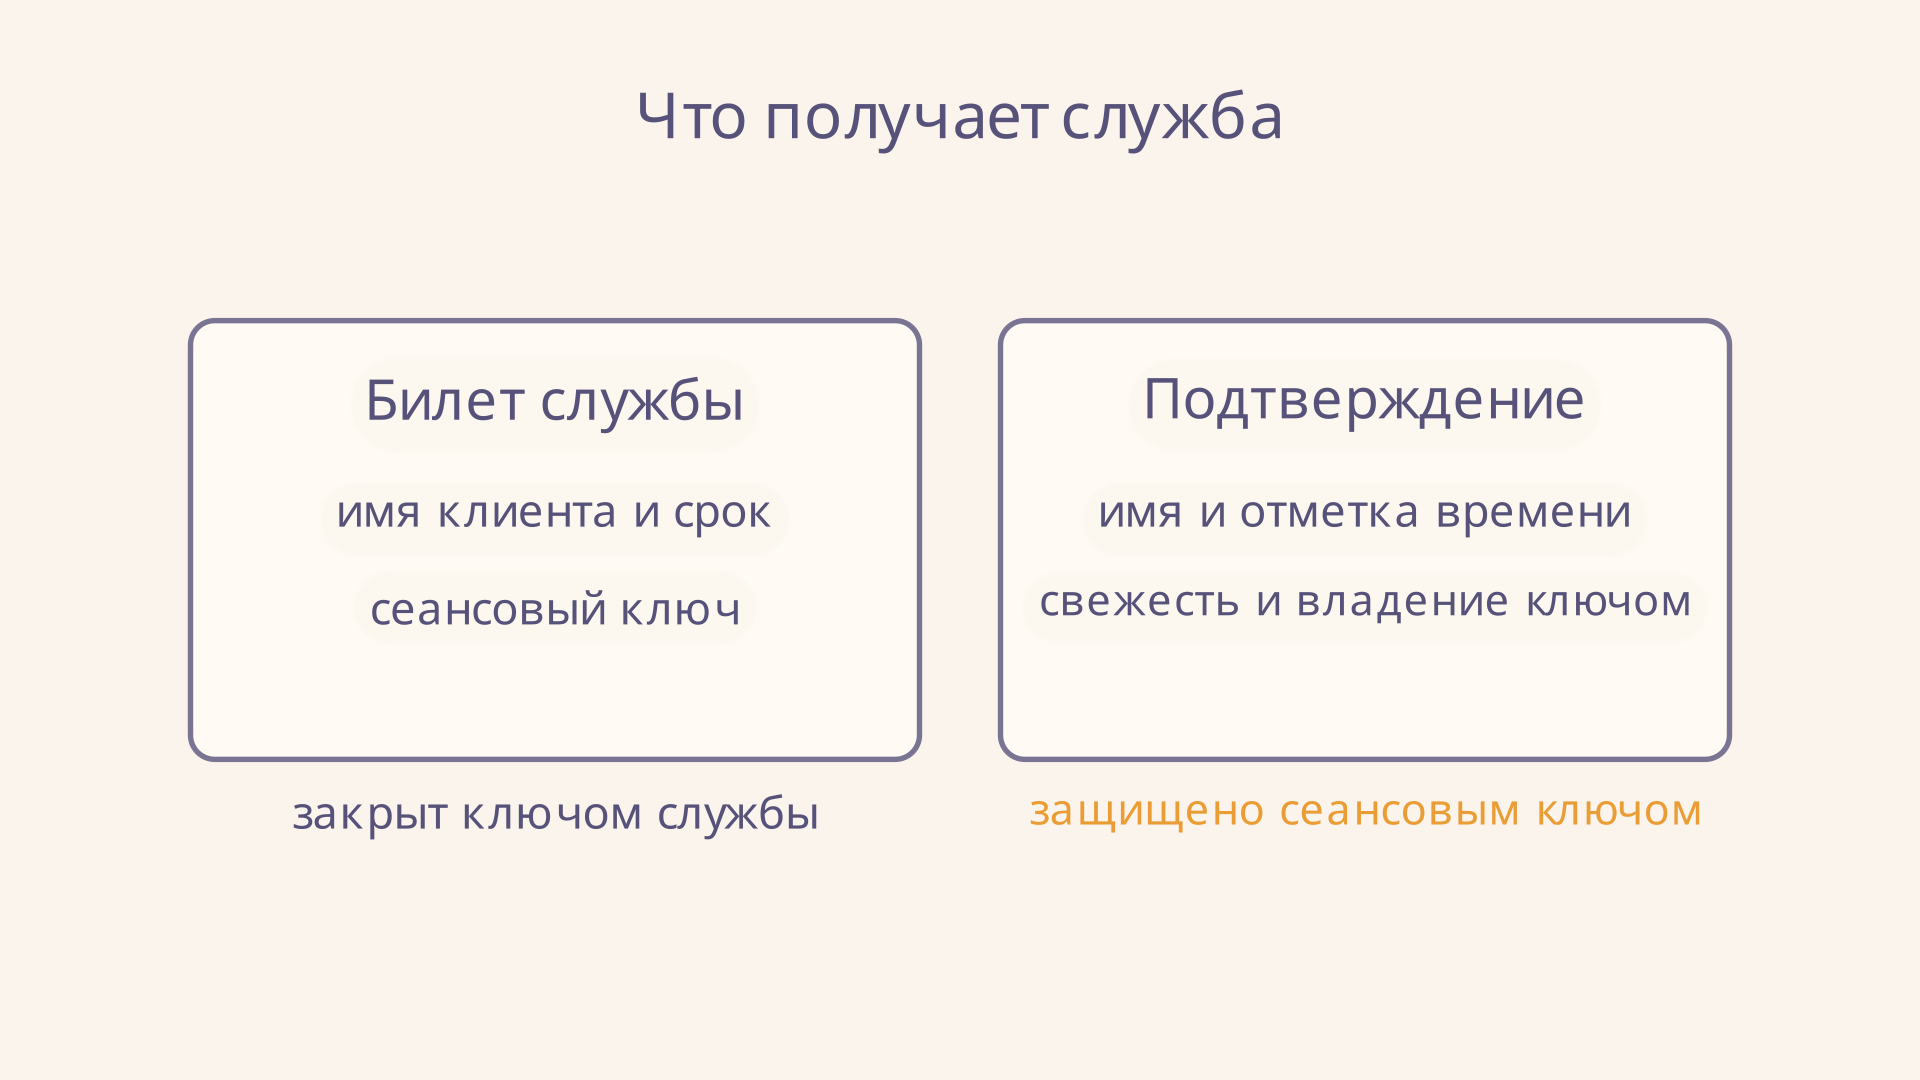
Билет можно сравнить с запечатанным сообщением центра службе, а аутентификатор - с актуальным доказательством владения ключом. Аналогия неполна: криптографические структуры содержат конкретные поля и проверяются по правилам протокола. При взаимной аутентификации служба также может вернуть защищённый ответ, подтверждающий клиенту владение сеансовым ключом.
Время, повтор и срок действия
Аутентификатор включает отметку времени. Получатель проверяет, что она достаточно близка к его часам, и при необходимости использует кэш повторов: повторное предъявление того же аутентификатора в допустимом интервале отклоняется. Одной отметки недостаточно, если злоумышленник успеет скопировать сообщение и отправить его повторно в пределах допустимого интервала. Поэтому синхронизация часов и защита от повтора существенны для корректной работы.
Срок билета ограничивает время его использования; он задаётся политикой, а не одной постоянной для всех сетей. У возобновляемого билета есть отдельный предел возобновления. Истёкший билет нельзя считать действующим только потому, что он сохранился в кэше. Если кэш или сеансовый ключ украдены, злоумышленник может воспользоваться соответствующими учётными данными в пределах их возможностей и срока: защита от простого повтора не устраняет последствия компрометации ключа.
Аутентификация и права доступа
Kerberos отвечает прежде всего на вопрос, чью личность подтверждает обращение. Решение о том, может ли этот пользователь читать папку или изменять файл, принимает служба или связанная с ней система авторизации. Получение действительного билета поэтому не гарантирует доступ к любому объекту. Служба должна сопоставить проверенную личность со своей политикой прав.
Протокол также не означает автоматического шифрования всех последующих данных приложения. Для защиты прикладного обмена нужны соответствующие механизмы самого приложения или транспортного уровня. В криптографии полезно различать эти задачи: например, цифровая подпись Эль-Гамаля проверяет подпись сообщения и не является заменой механизму билетов Kerberos.
Работа между областями
В крупных организациях клиент и нужная служба могут принадлежать разным областям Kerberos. Тогда взаимодействие строится через доверие между областями: клиент получает необходимые промежуточные билеты и в итоге обращается за билетом целевой службы. Наличие доверительного пути не означает, что любому пользователю автоматически предоставляются права в другой области. Служба всё равно проверяет предъявленные данные и собственную политику доступа.
Такое разделение помогает разобраться в неисправностях. Если не получен начальный билет, проверяют первый обмен и учётные данные клиента. Если начальный билет есть, но билет службы не выдаётся, внимание смещается на имя службы, её регистрацию и доступность центра. Если билет получен, но доступ запрещён, причиной могут быть как проверка на сервере, так и правила авторизации. Это направления диагностики, а не исчерпывающий список причин.
Что важно при эксплуатации
Доступность и защита KDC критичны: ему доверяют выдачу билетов, а компрометация его ключей имеет серьёзные последствия. Нужны защищённые долговременные ключи служб, настройка допустимых алгоритмов и контроль учётных данных. Слабый пароль остаётся риском: защита сообщения криптографией не делает человеческий пароль непредсказуемым автоматически. О свойствах применяемых преобразований отдельно рассказывает статья про требования к хеш-функциям.
Клиенту важно защищать кэш билетов и не оставлять открытую сессию на общем компьютере. В MIT Kerberos команды klist и kdestroy позволяют соответственно просмотреть и удалить локальные учётные данные; доступные команды и поведение зависят от реализации. Подозрение на компрометацию требует действий администратора, а не только ожидания окончания срока билета.
Частые ошибки
- Считать TGT билетом приложения. TGT предъявляют службе выдачи билетов; приложению нужен билет именно для него.
- Считать билет достаточным доказательством. Вместе с ним проверяют аутентификатор, связанный с сеансовым ключом.
- Путать аутентификацию и авторизацию. Подтверждённая личность ещё не означает наличие прав на файл.
- Считать время единственной защитой от повтора. Для обнаружения повторов нужен предусмотренный протоколом механизм проверки, например кэш.
- Предполагать, что пароль передают каждой службе. В типичном сценарии служба получает билет и аутентификатор, а не пароль.
FAQ
Нужно ли каждый раз вводить пароль?
Обычно нет: пока действуют подходящие учётные данные, клиент может получать и использовать билеты без повторного ввода. Политика организации и срок действия могут потребовать нового входа.
Зачем службе свой долговременный ключ?
Им защищён адресованный ей билет. Служба раскрывает билет и получает сеансовый ключ для проверки аутентификатора клиента.
Что произойдёт при большом расхождении часов?
Проверка свежести может не пройти, и запрос будет отклонён. Допустимое расхождение зависит от конфигурации; решение - проверить синхронизацию времени участников.
Коротко
Kerberos строит аутентификацию вокруг доверенного центра, билетов и отдельных сеансовых ключей. Сначала клиент получает TGT, затем билет выбранной службы и предъявляет его вместе со свежим аутентификатором. Проверка времени, защита ключей и последующая авторизация столь же важны для работающей системы, как сама выдача билета.
Читайте также
Шифр Вернама: XOR и одноразовый ключ
Шифр Вернама на примере битов: как работает XOR, почему случайный одноразовый ключ обеспечивает совершенную секретность и чем опасно повторение ключа.
Эллиптические кривые в криптографии: точки и ключи
Как эллиптические кривые применяют для обмена ключами и цифровых подписей: сложение точек над конечным полем, учебный расчёт, ECDH и границы стойкости ECC.
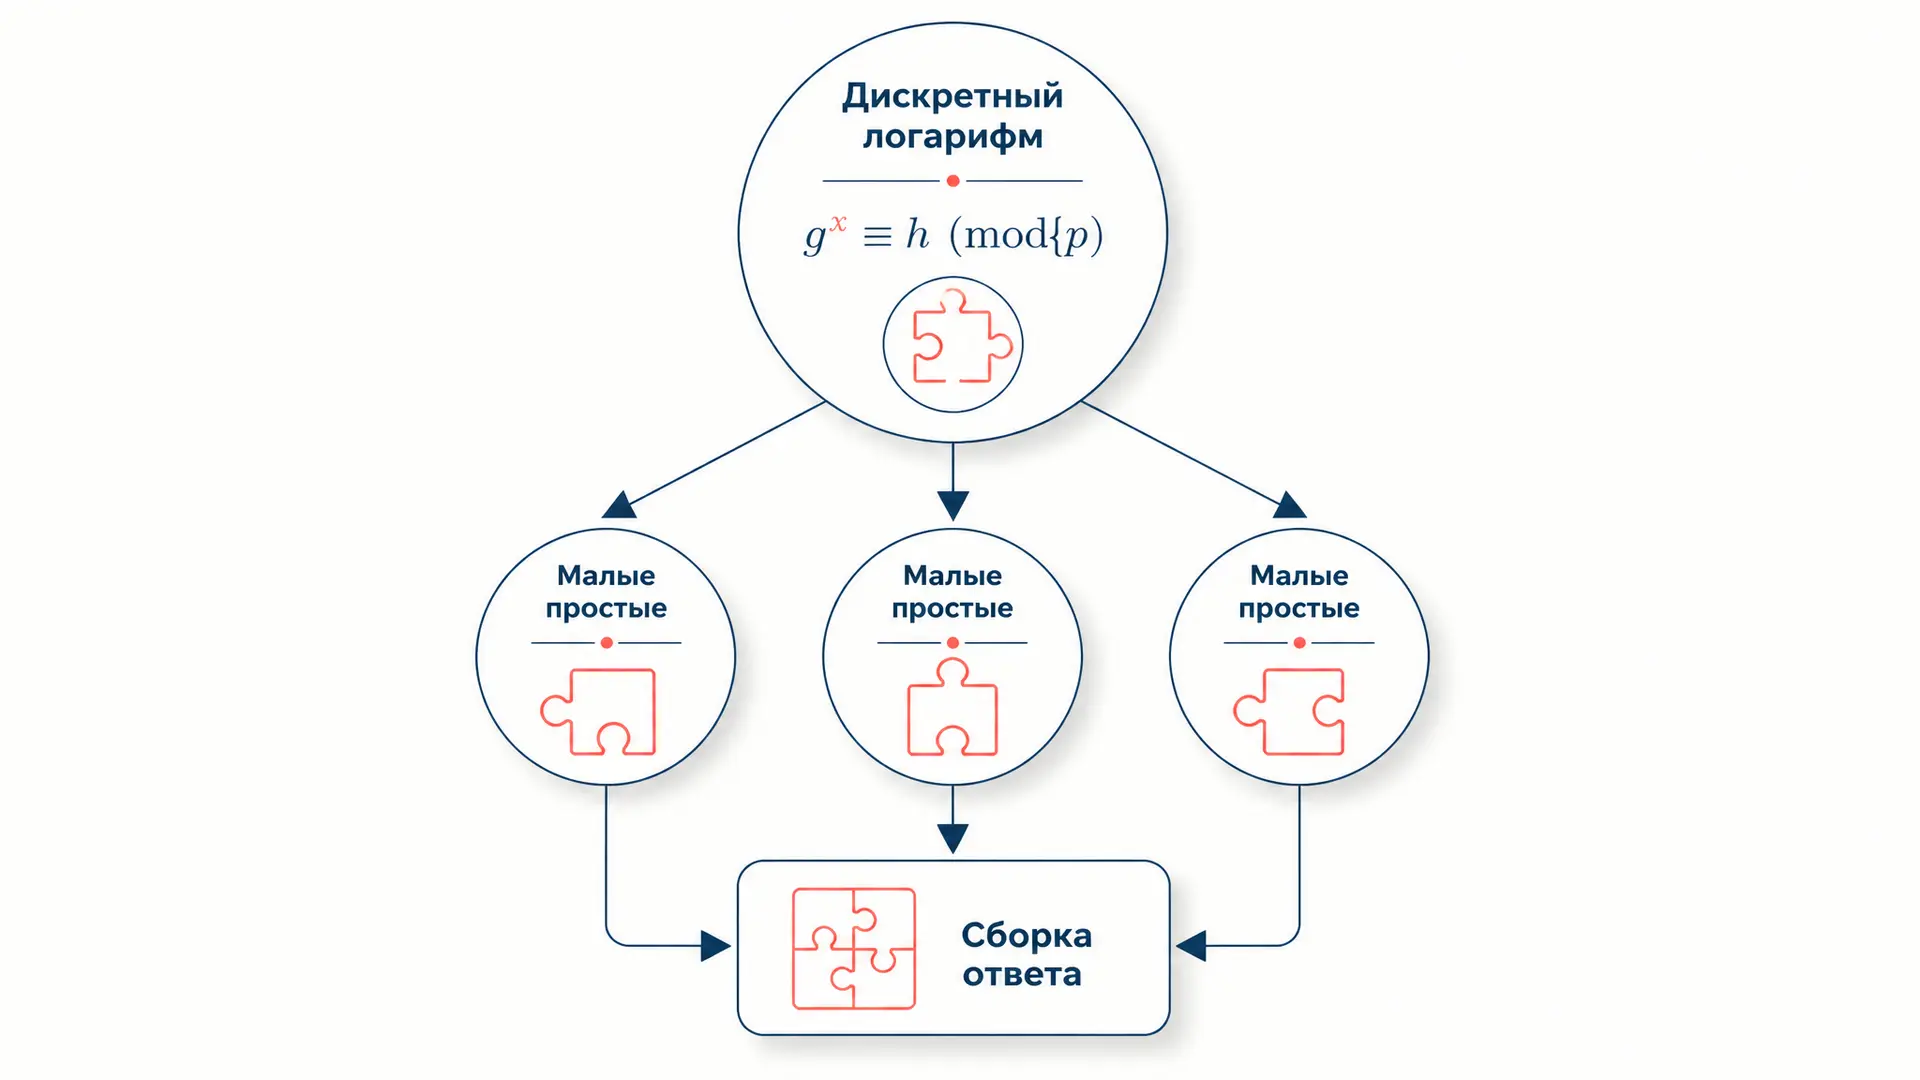
Алгоритм Полига-Хеллмана: дискретный логарифм по частям
Как алгоритм Полига-Хеллмана решает задачу дискретного логарифма, когда порядок группы раскладывается на малые простые: разбиение по китайской теореме об остатках, шаги и сложность.
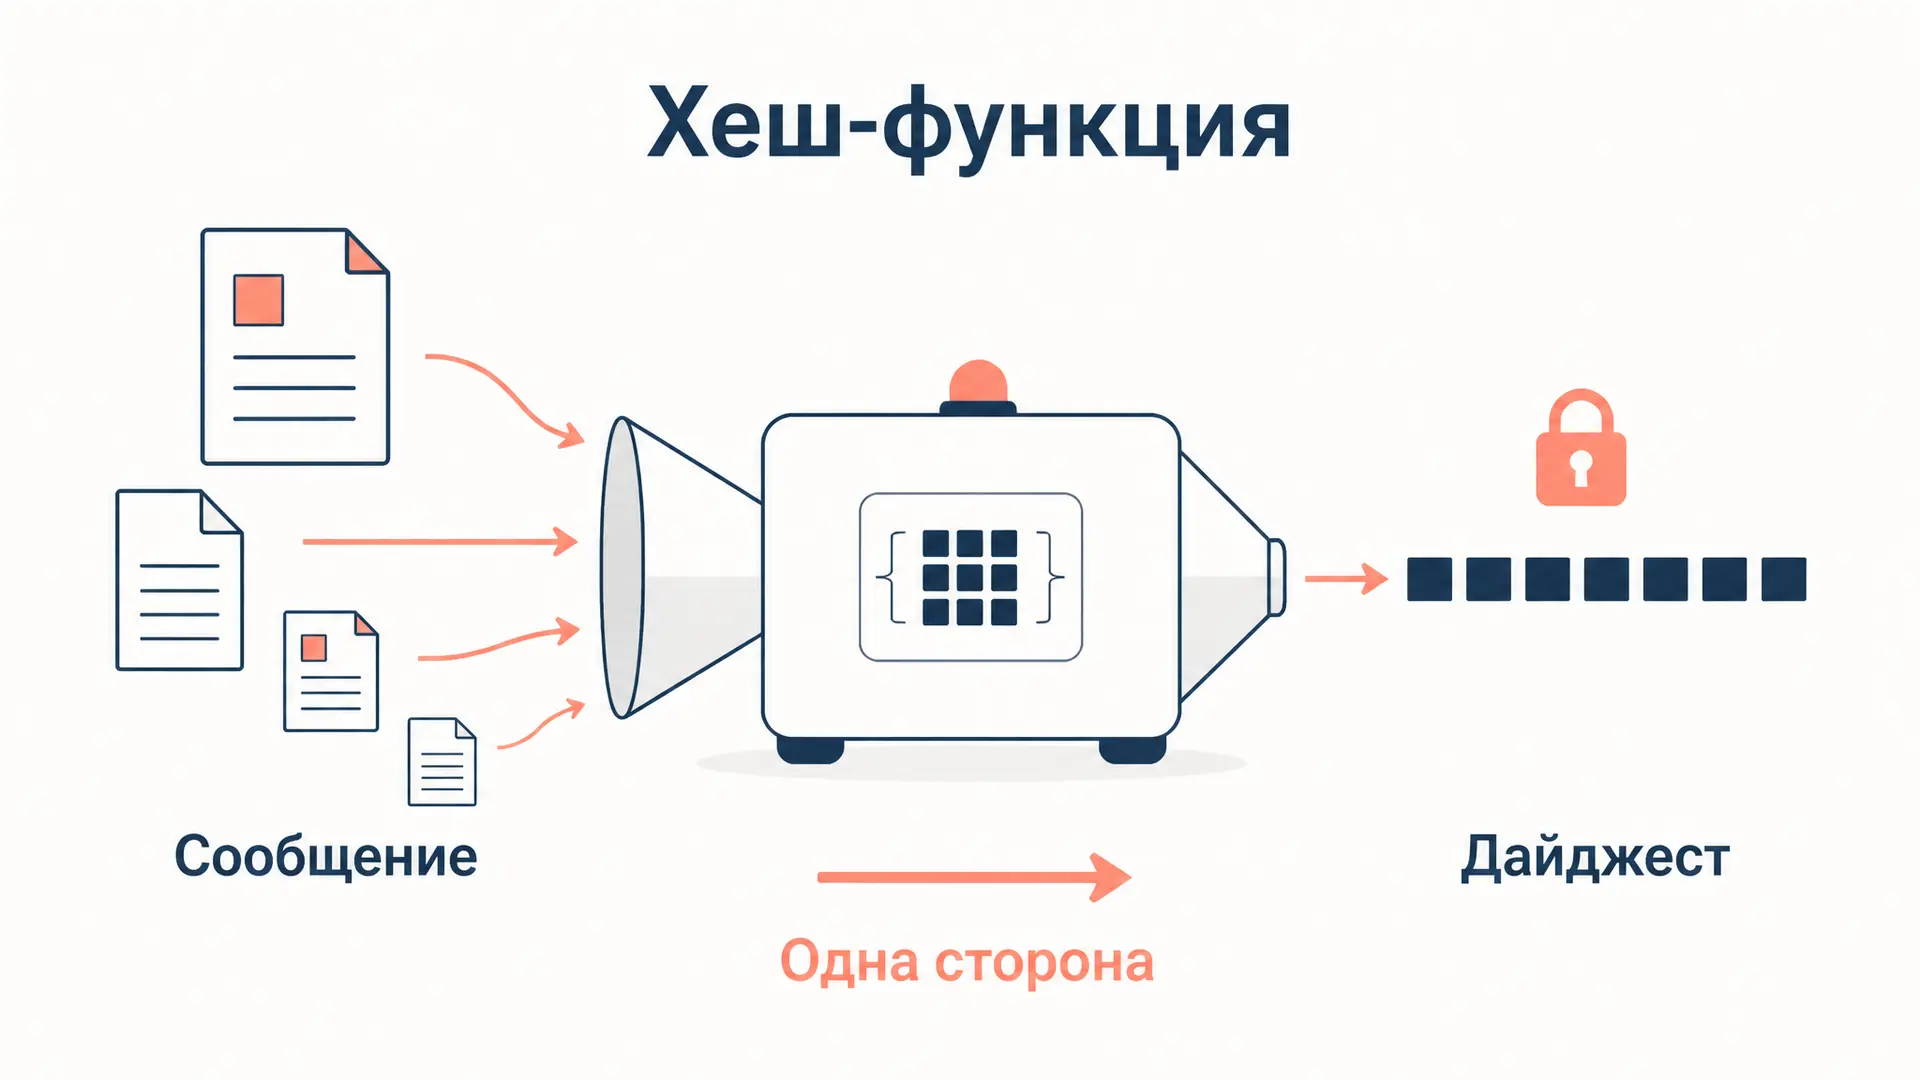
Хеш-функция: требования к криптографической стойкости
Требования к криптографической хеш-функции: детерминированность, сжатие, лавинный эффект, односторонность и три уровня стойкости к коллизиям. Зачем нужно каждое свойство и где оно ломается.
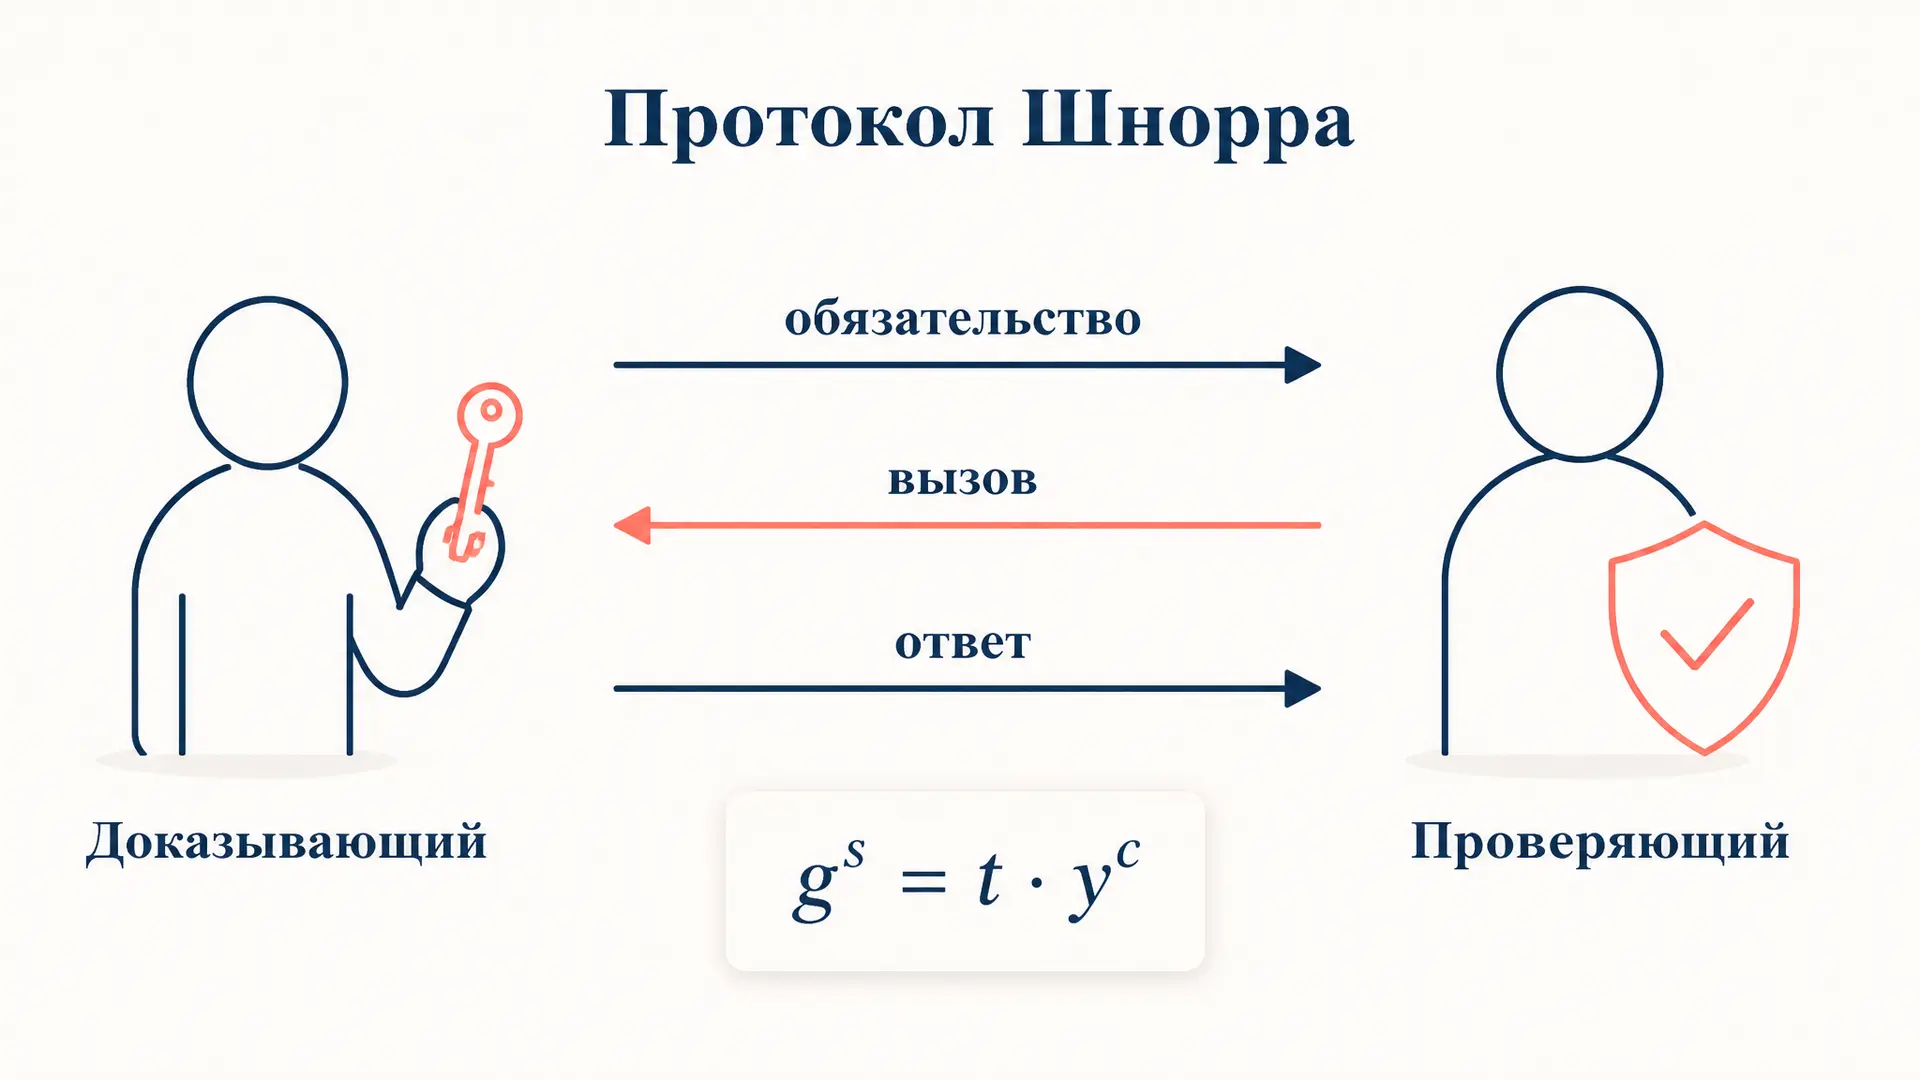
Протокол Шнорра: схема доказательства знания и подпись
Разбираем протокол Шнорра: интерактивное доказательство знания дискретного логарифма, тройку обязательство-вызов-ответ, проверку и переход к подписи через Фиата-Шамира.
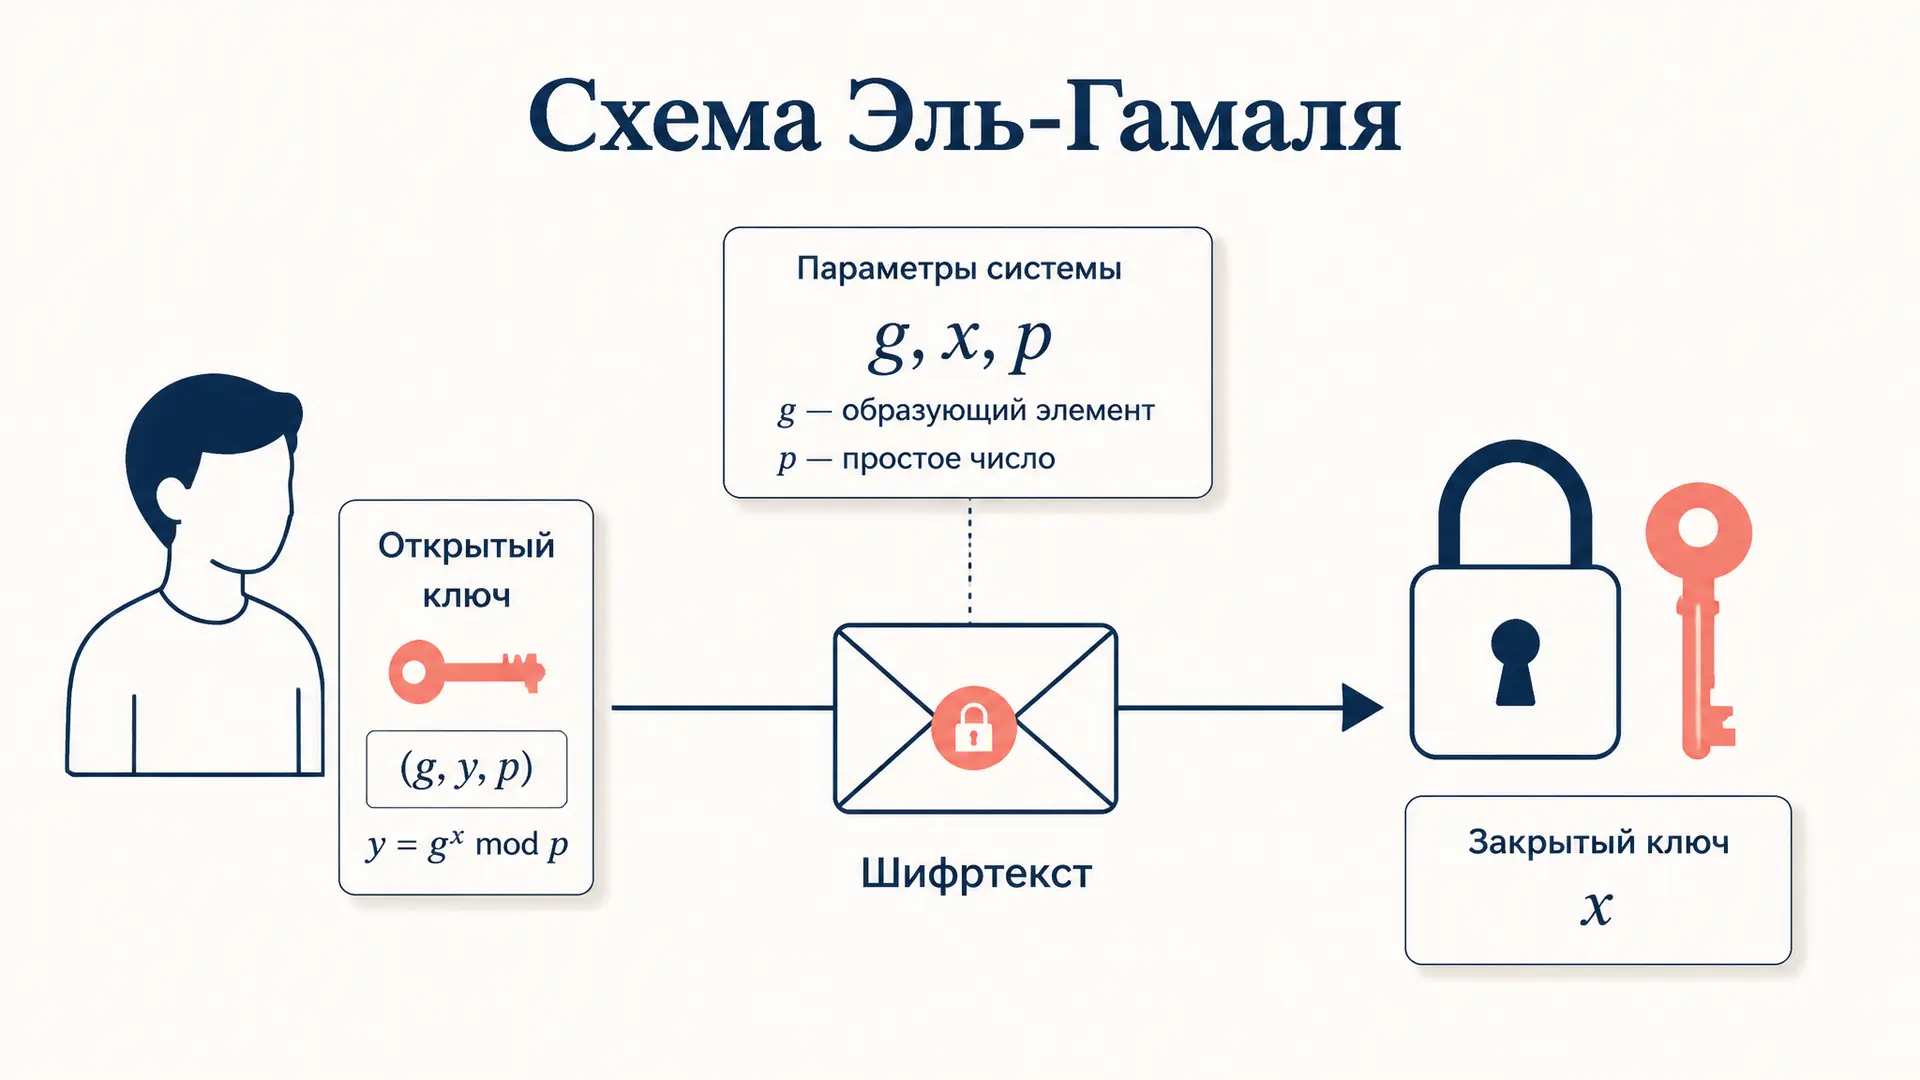
Схема Эль-Гамаля: шифрование на дискретном логарифме
Схема Эль-Гамаля простыми словами: как работает асимметричное шифрование на дискретном логарифме, генерация ключей, формулы шифрования и расшифровки, пример с числами и цифровая подпись.