Шифр Вернама: XOR и одноразовый ключ
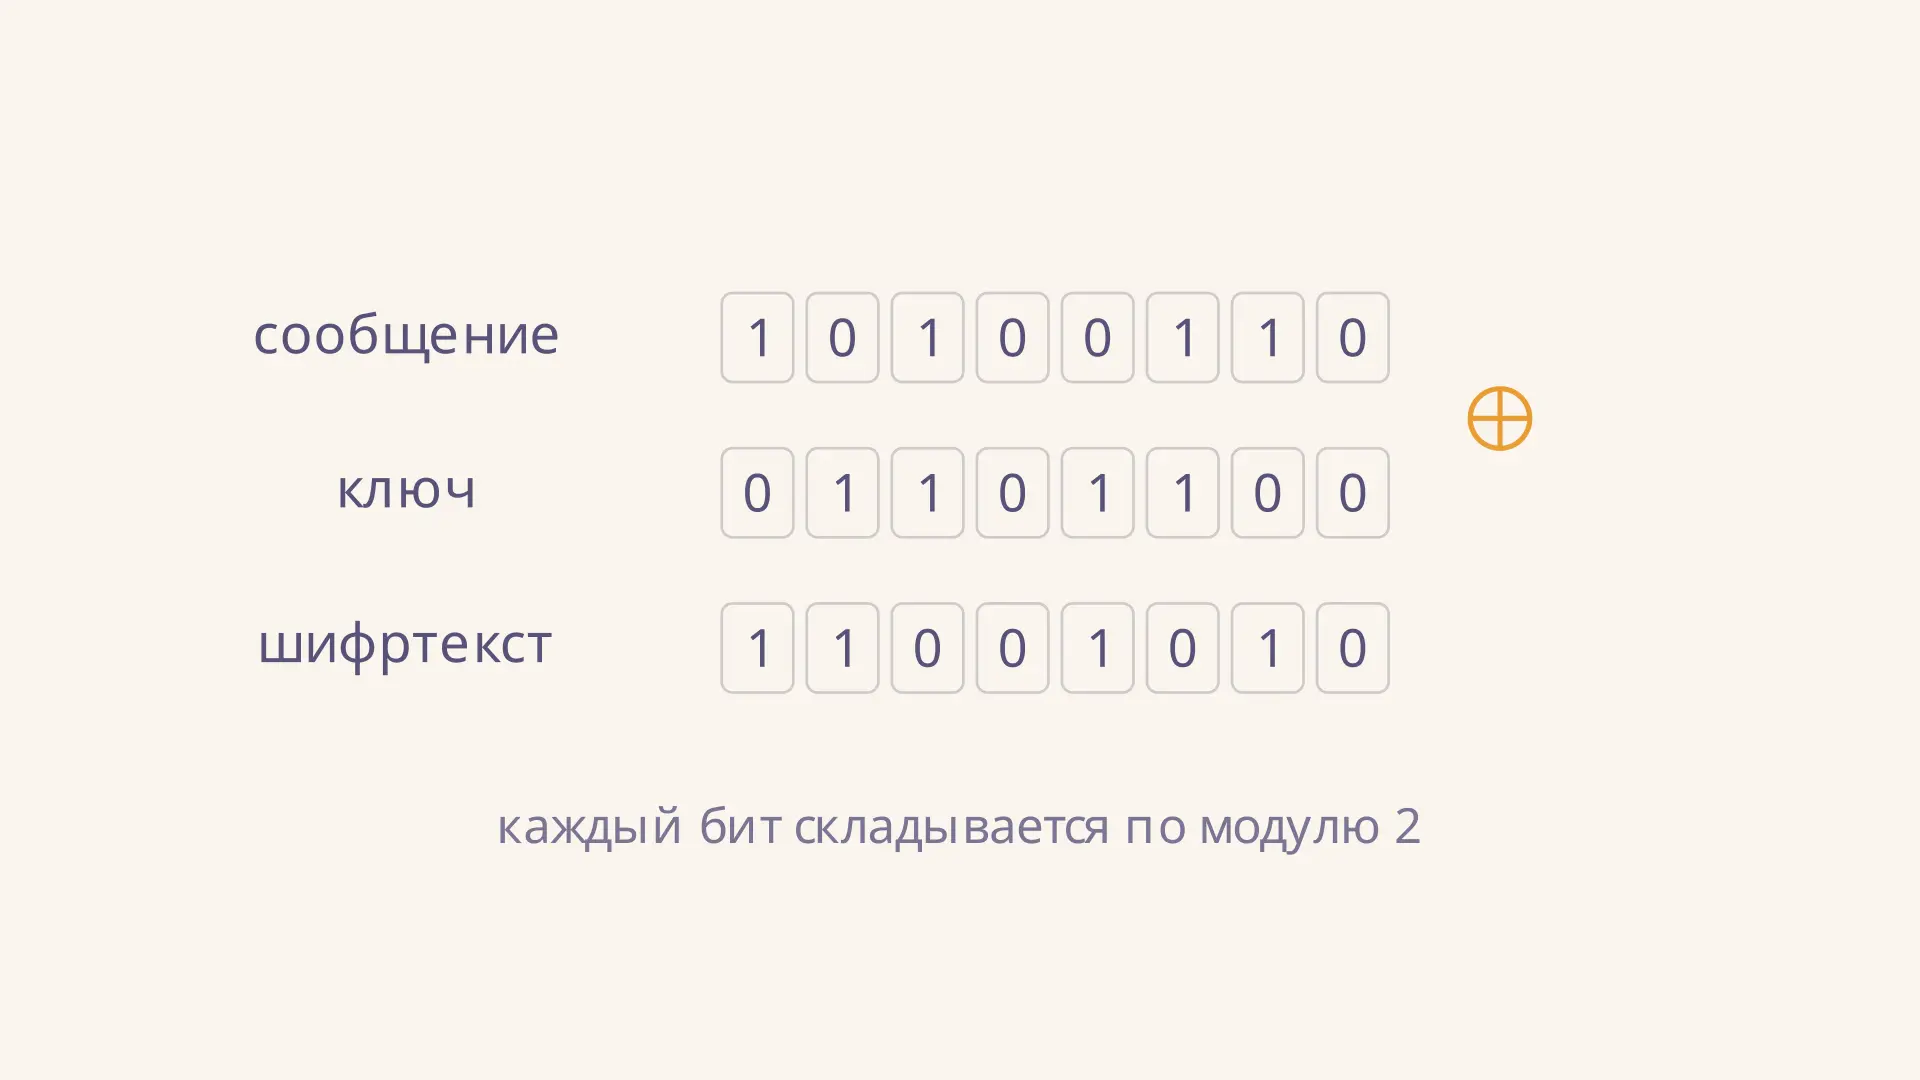
Шифр Вернама соединяет открытое сообщение с ключом по одному биту: одинаковые биты дают ноль, разные - единицу. Та же операция с тем же ключом возвращает исходные данные. Простота вычисления не означает, что любой такой шифр одинаково надёжен: решающую роль играет происхождение ключа и то, сколько раз его используют. Передвиньте ползунки в калькуляторе и проследите, как меняется каждый бит результата; затем разберём, при каких условиях получается одноразовый блокнот и что происходит при ошибке повторного применения ключа.
От телеграфа к битам
Инженер Гилберт Вернам предложил способ преобразования телеграфных сигналов с помощью ключевой последовательности. В патенте на секретную систему сигнализации, выданном в 1919 году, описано изменение сигналов перед передачей и восстановление их на принимающей стороне. Исторические устройства и современные учебные модели могут различаться организацией ключа: само побитовое правило ещё не гарантирует условий одноразового блокнота.
Сегодня удобно представить сообщение и ключ как строки нулей и единиц одинаковой длины. Обозначим их и , а шифртекст - . Знак означает исключающее ИЛИ, или XOR:
Ключ накладывается поразрядно, без переносов между соседними позициями. Движение на схеме проводит рамку вдоль столбцов: для каждого разряда верхние два бита определяют нижний независимо от остальных.
Чтобы применить правило к буквам, их сначала представляют битами. Например, ASCII задаёт числовые коды для ограниченного набора символов, а UTF-8 кодирует символы последовательностями байтов переменной длины. Шифрование работает с полученными байтами, а не непосредственно с изображением букв. Важно согласовать кодировку и точную длину данных у обеих сторон.
Как работает XOR
Для двух битов существует всего четыре случая:
| Бит сообщения | Бит ключа | Результат XOR |
|---|---|---|
| 0 | 0 | 0 |
| 0 | 1 | 1 |
| 1 | 0 | 1 |
| 1 | 1 | 0 |
Если бит ключа равен нулю, бит сообщения сохраняется; если единице - меняется на противоположный. Второе применение того же бита ключа отменяет первое. Это следует из свойств и . Например, .
XOR эквивалентен сложению битов по модулю 2: единица плюс единица даёт остаток ноль. Не путайте его с обычным сложением двоичных чисел, где возникает перенос. Здесь каждый столбец самостоятельный, поэтому порядок обхода разрядов не влияет на результат, если позиции обеих строк совмещены правильно.
Пример шифрования и обратной проверки
Возьмём восьмибитное сообщение и учебный ключ . Это значения 166 и 108 в десятичной записи. Применим таблицу к каждой паре:
Полученный шифртекст равен 202 в десятичной системе. Первый столбец содержит , второй - , третий - . Остальные столбцы считаются так же. Результат можно сверить с начальными значениями калькулятора выше.
Получатель снова применяет тот же ключ к шифртексту:
Скобки объясняют, почему это работает для любой строки: . Для учебного примера ключ написан открыто, чтобы проверить вычисление. При настоящей защите его необходимо держать в секрете и заранее безопасно доставить получателю.
Когда получается одноразовый блокнот
Одноразовый блокнот - частный случай применения этого правила с сильными требованиями к ключу. Для сообщения длиной битов нужны битов ключа, причём:
- Ключ выбирается равновероятно из всех битовых строк и независимо от сообщения.
- Ключ известен только законным участникам и защищён при передаче и хранении.
- Каждая его позиция применяется для шифрования только один раз; использованный материал больше не применяют.
- У отправителя и получателя совпадают ключ, его длина и положение в последовательности.
Предсказуемый пароль, повторённый до нужной длины, не удовлетворяет первому и третьему условиям. Псевдослучайный поток из короткого секрета также не является равномерно выбранной независимой строкой всей длины сообщения: его безопасность опирается на другие предположения. Само слово «случайный» в описании программы не заменяет проверки способа получения ключа.
Почему секретность называют совершенной
Представим, что перехвачен шифртекст длиной . Для любого предполагаемого сообщения той же длины существует ровно один согласующийся ключ . При равномерном независимом ключе каждый из таких ключей имеет вероятность . Поэтому вероятность наблюдать фиксированный одинакова для любого :
По формуле Байеса из этого следует для шифртекста ненулевой вероятности. Иными словами, сам шифртекст не меняет предварительных вероятностей сообщений одинаковой известной длины. Это определение совершенной секретности в модели Шеннона; подробнее см. его работу Communication Theory of Secrecy Systems.
Речь именно об информации из шифртекста при выполнении предположений. Длина, время и факт передачи могут оставаться видимыми. Сторонние сведения о содержимом тоже никуда не исчезают. Связь вероятности и количества информации рассматривается отдельно в статье о формуле Шеннона.
Чем опасен повтор ключа
Пусть один ключ применили к двум сообщениям: и . Перехватчик может сложить шифртексты по XOR. Ключ встретится дважды и сократится:
Для примера выше возьмём второе сообщение и тот же ключ . Тогда . Сравнение двух шифртекстов даёт - в точности результат XOR двух открытых сообщений. Схема показывает все четыре строки и утечку их отношения.
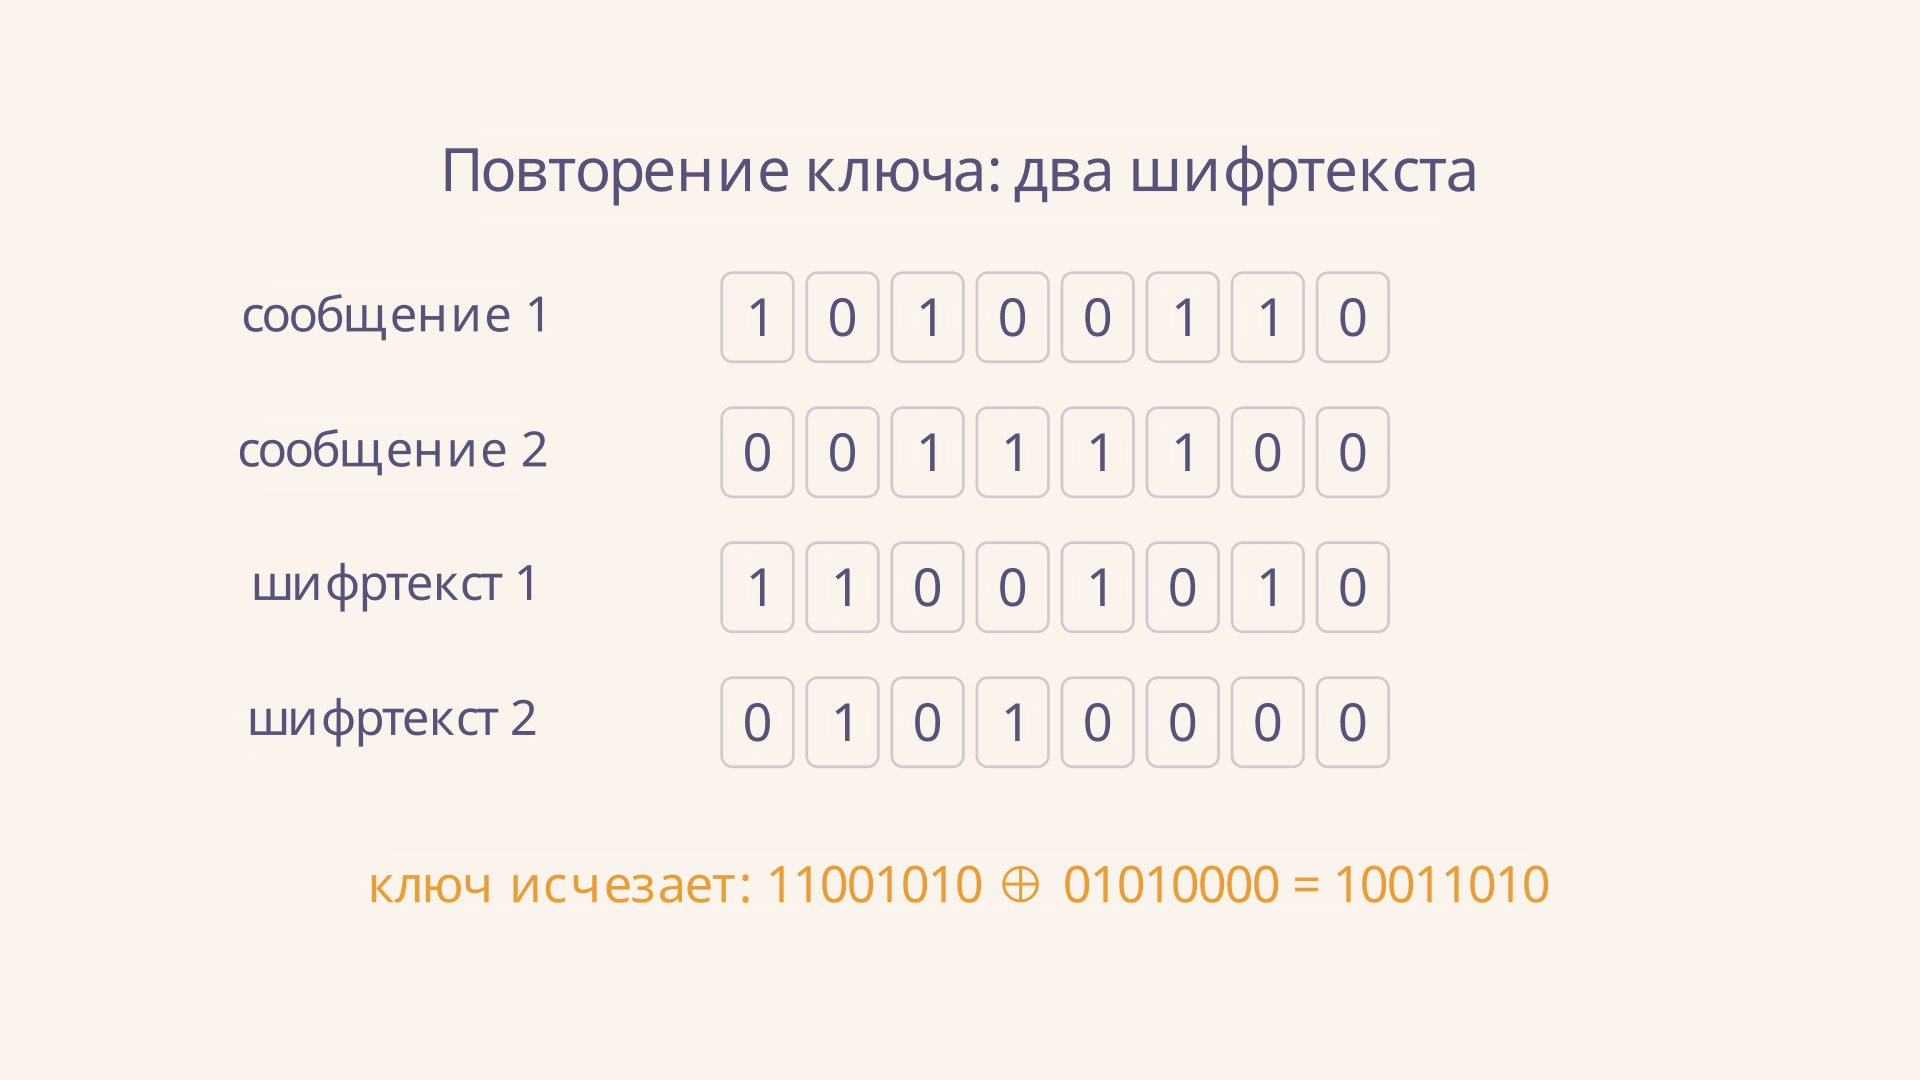
Одна эта строка не всегда позволяет сразу прочитать оба сообщения. Но она связывает их: если известен один текст или его фрагмент, соответствующий фрагмент другого восстанавливается. Избыточность языка и угадываемые заголовки файлов могут дать дополнительные зацепки. Если известны сообщение и его шифртекст, их XOR раскрывает использованную часть ключа; повторно защищённый ею участок другого сообщения становится доступен.
Как решать задачу без калькулятора
Сначала запишите сообщение и ключ друг под другом, сохранив все ведущие нули. Если по условию даны десятичные числа, заранее переведите каждое в двоичную систему и дополните слева до требуемой длины. Несовпадение числа разрядов нужно устранить по правилам задачи, а не молча повторять ключ. Для нашего байта обе строки имеют по восемь позиций.
Затем последовательно выпишите результаты из таблицы XOR. Удобная проверка: в каждом столбце нулевой ключ оставляет исходный бит прежним, единичный его переворачивает. После получения ответа выполните обратную операцию и сравните все восемь битов с исходной строкой. Такой контроль обнаруживает ошибку вычисления или сдвиг позиций, хотя не доказывает случайность и секретность ключа.
В задачах с двумя шифртекстами сначала уточните, действительно ли одинаковые участки ключа наложены на соответствующие позиции сообщений. Если ключи разные, сократить их как одну и ту же строку нельзя. Если повтор подтверждён, результат XOR шифртекстов показывает отношение сообщений, но для однозначного восстановления обычно требуется дополнительная информация.
Ограничения и практический смысл
Главная сложность одноразового блокнота - распределить и хранить столько же секретного случайного материала, сколько будет передано данных, и надёжно следить за его расходованием. Потеря синхронизации ключа мешает восстановлению, а повтор участка нарушает доказанные условия. Эти организационные требования часто дороже самого вычисления XOR.
Кроме того, секретность не подтверждает подлинность. Если злоумышленник изменит выбранные биты шифртекста, соответствующие биты открытого сообщения тоже изменятся после расшифрования. Для обнаружения подмены необходим отдельный механизм проверки подлинности с подходящими ключами. Учебный калькулятор не создаёт защищённые ключи и не предназначен для передачи секретов.
Для сравнения, шифр Хилла преобразует блоки букв матрицей по модулю; его устройство и требования к обратимости отличаются от побитового XOR с одноразовой случайной последовательностью. Сходство в использовании модульной арифметики само по себе не означает одинаковую стойкость.
Частые ошибки
- Складывать с переносом. XOR выполняется отдельно для каждой пары битов, поэтому .
- Повторять короткий ключ. Повторение создаёт зависимости и не превращает пароль в одноразовую случайную строку.
- Путать шифрование с кодированием. Кодировка переводит символы в байты по общему правилу; секретный ключ для этого не нужен.
- Считать совершенную секретность защитой от подмены. Она описывает сокрытие содержания в заданной модели, но не обнаруживает изменение битов.
- Терять ведущие нули. Для восьмибитного блока содержит восемь позиций, и все они участвуют в операции.
FAQ
Можно ли использовать один и тот же ключ для расшифрования?
Да. Получатель применяет к шифртексту те же ключевые биты, которые отправитель использовал для этого сообщения. Запрет повторения означает, что эти биты нельзя снова использовать для шифрования другого сообщения.
Почему ключ должен быть не короче сообщения?
В одноразовом блокноте каждому биту сообщения соответствует свежий независимый бит ключа. Короткий ключ пришлось бы повторять или растягивать алгоритмом, а тогда аргумент о равновероятности всех полных ключевых строк уже не действует.
Можно ли узнать сообщение, располагая только идеальным шифртекстом?
При соблюдении условий одноразового блокнота шифртекст не меняет вероятности сообщений данной длины. При этом атакующий может иметь предварительные сведения, видеть длину или получить информацию из других источников.
Коротко
Шифр Вернама объединяет сообщение и ключ операцией XOR; повторная операция восстанавливает исходные биты. Равномерный независимый секретный ключ длиной с сообщение, использованный для шифрования один раз, даёт совершенную секретность в модели Шеннона. Повтор ключа раскрывает XOR сообщений, а отдельная проверка подлинности нужна для обнаружения подмены.
Читайте также
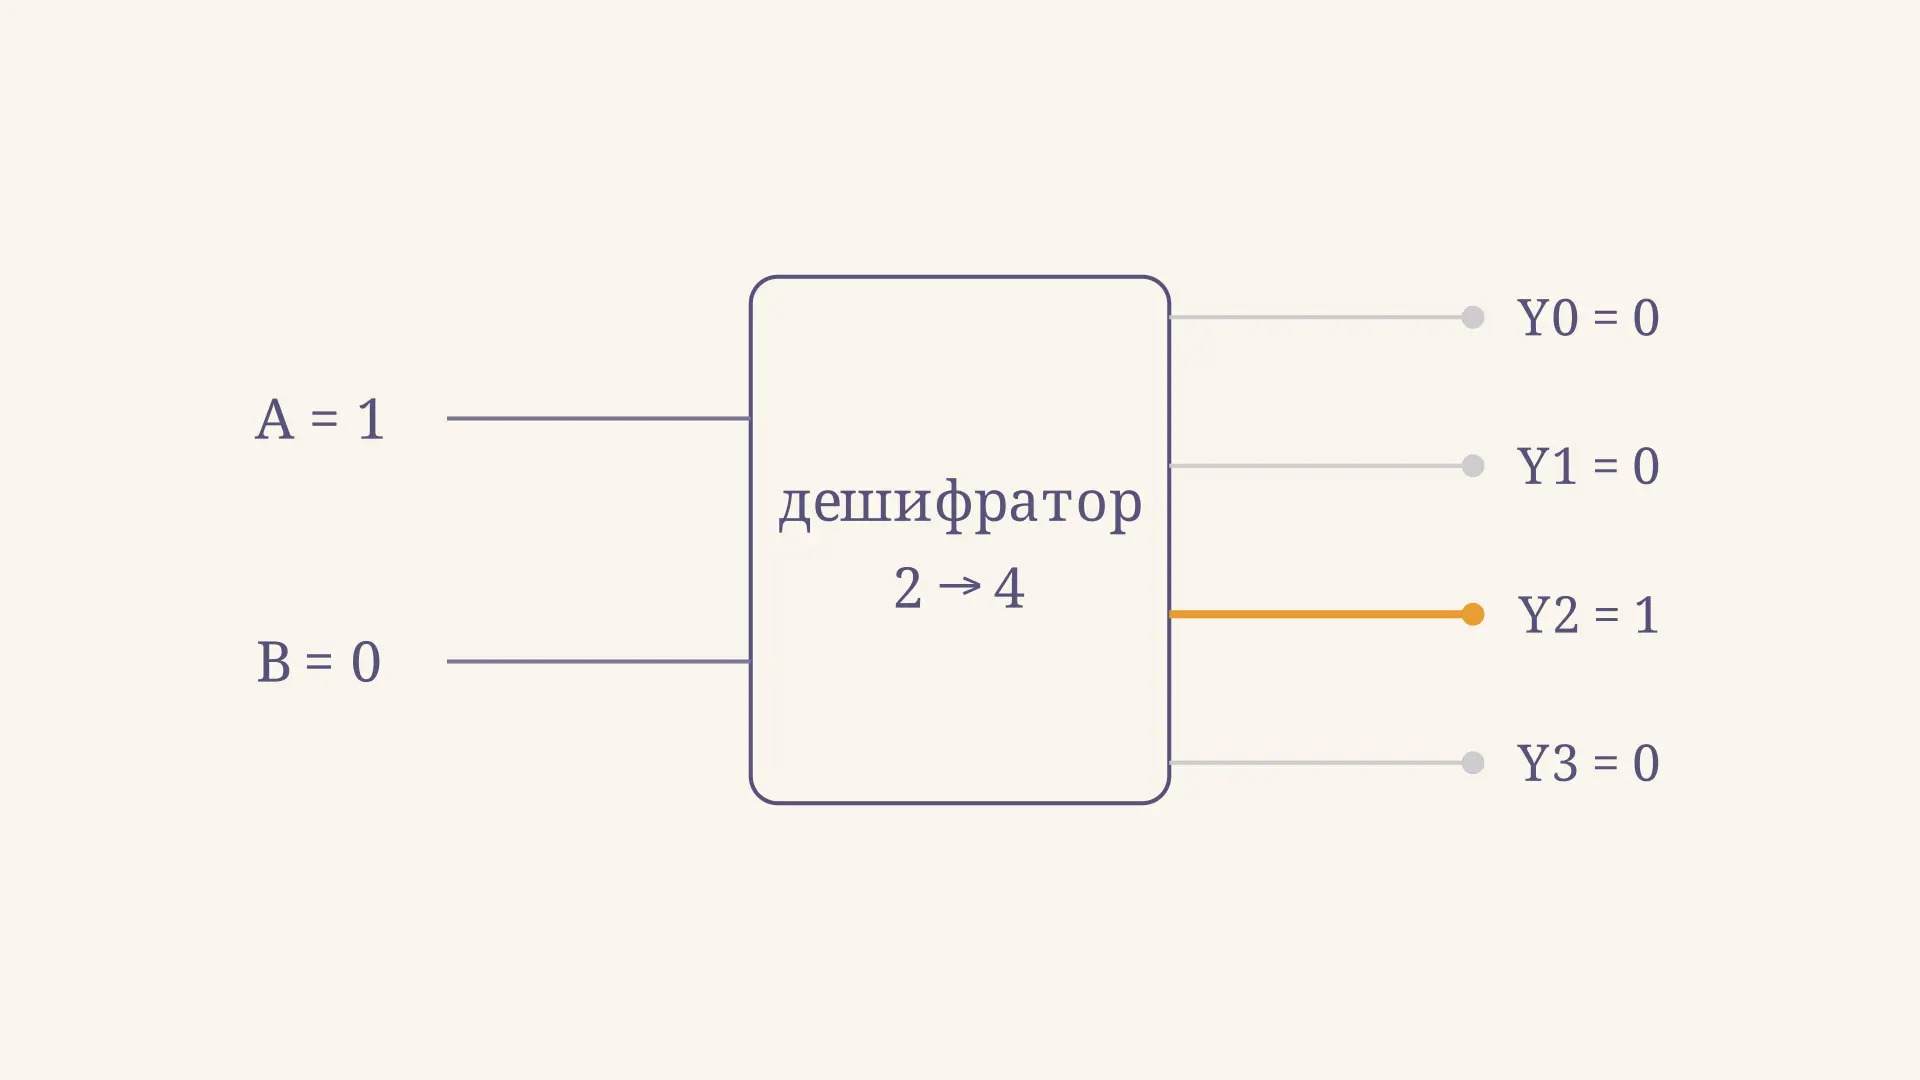
Дешифратор и шифратор: таблицы и примеры
Дешифратор и шифратор в цифровых схемах: таблицы истинности 2 на 4 и 4 на 2, логические формулы, примеры выбора линии, приоритет входов и активные уровни сигналов.
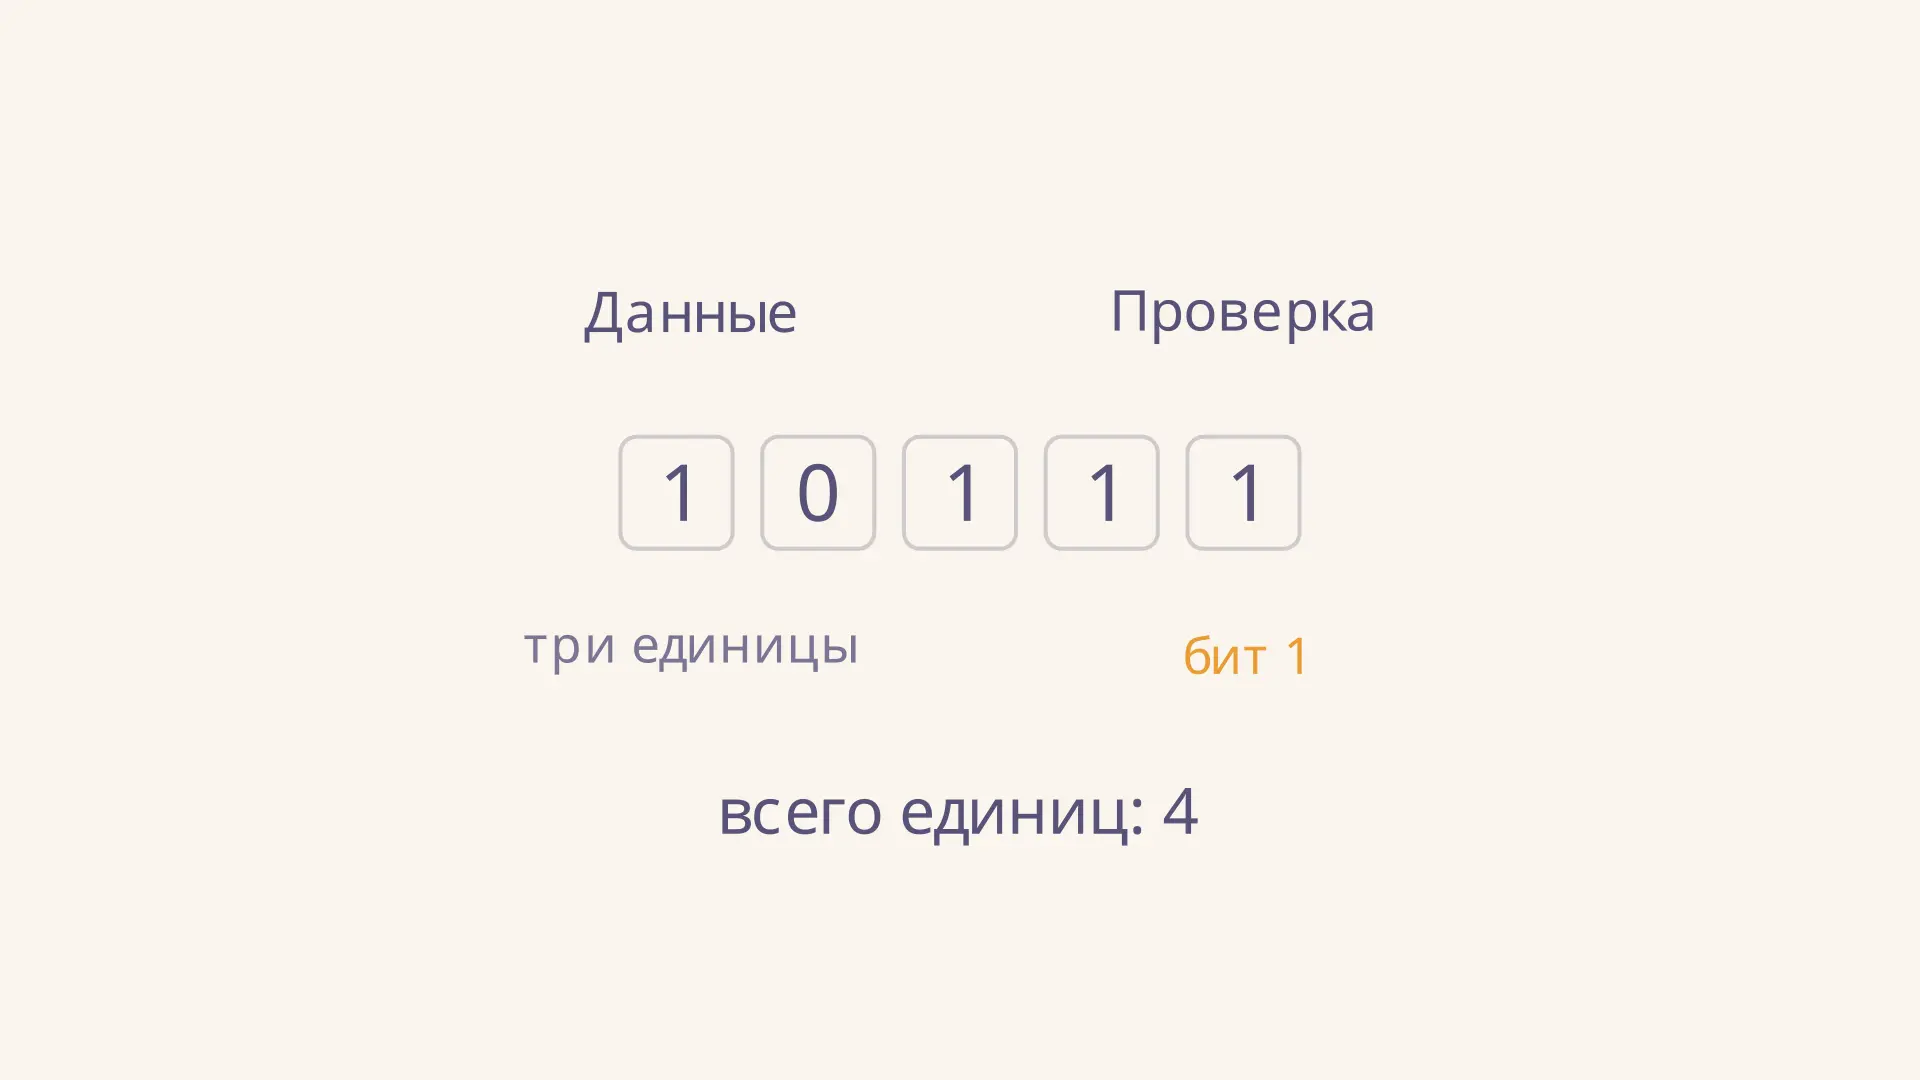
Контроль чётности: бит проверки и обнаружение ошибок
Контроль чётности на примерах: как добавить проверочный бит, обнаружить ошибку при передаче, почему две инверсии незаметны и чем отличается нечётная проверка.
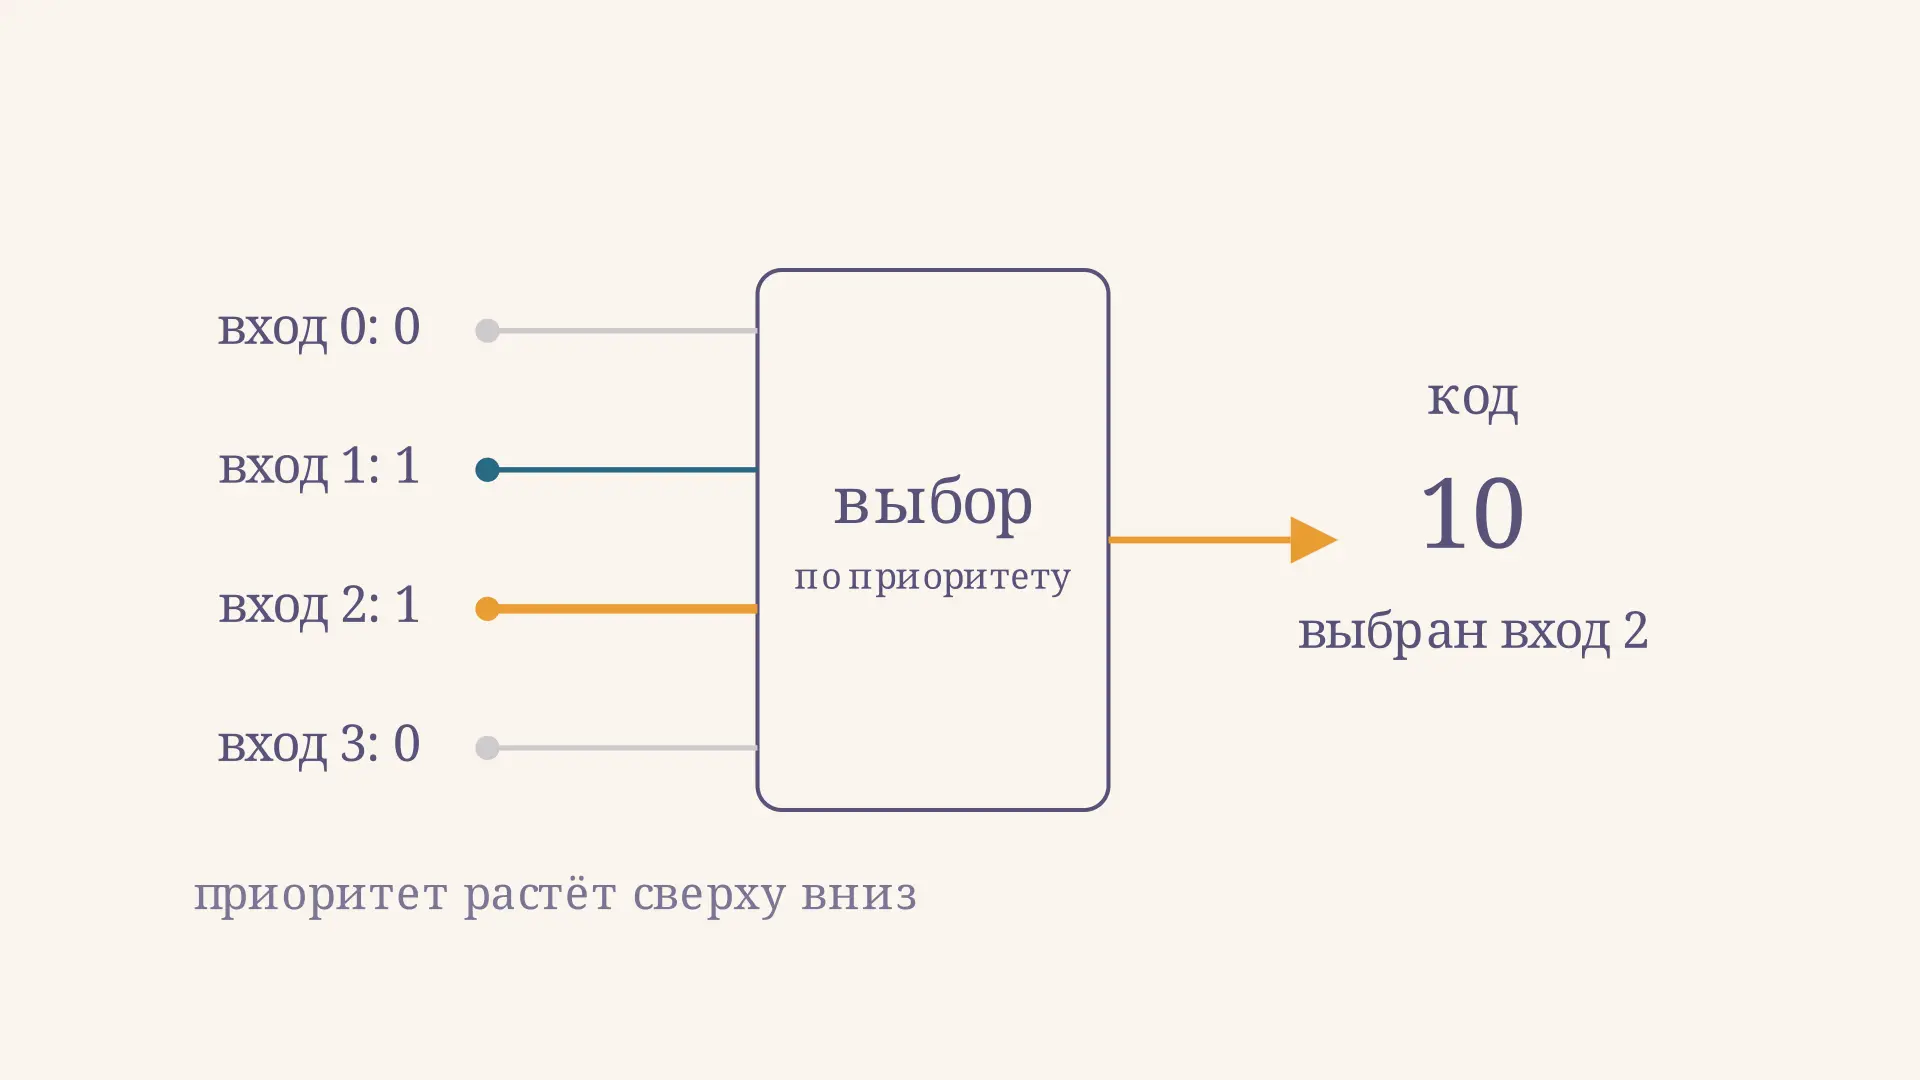
Приоритетный шифратор: таблица и схема 4 на 2
Приоритетный шифратор выбирает старший активный вход и выдаёт его двоичный код. Разбираем таблицу 4 на 2, формулы, признак достоверности и активные уровни.
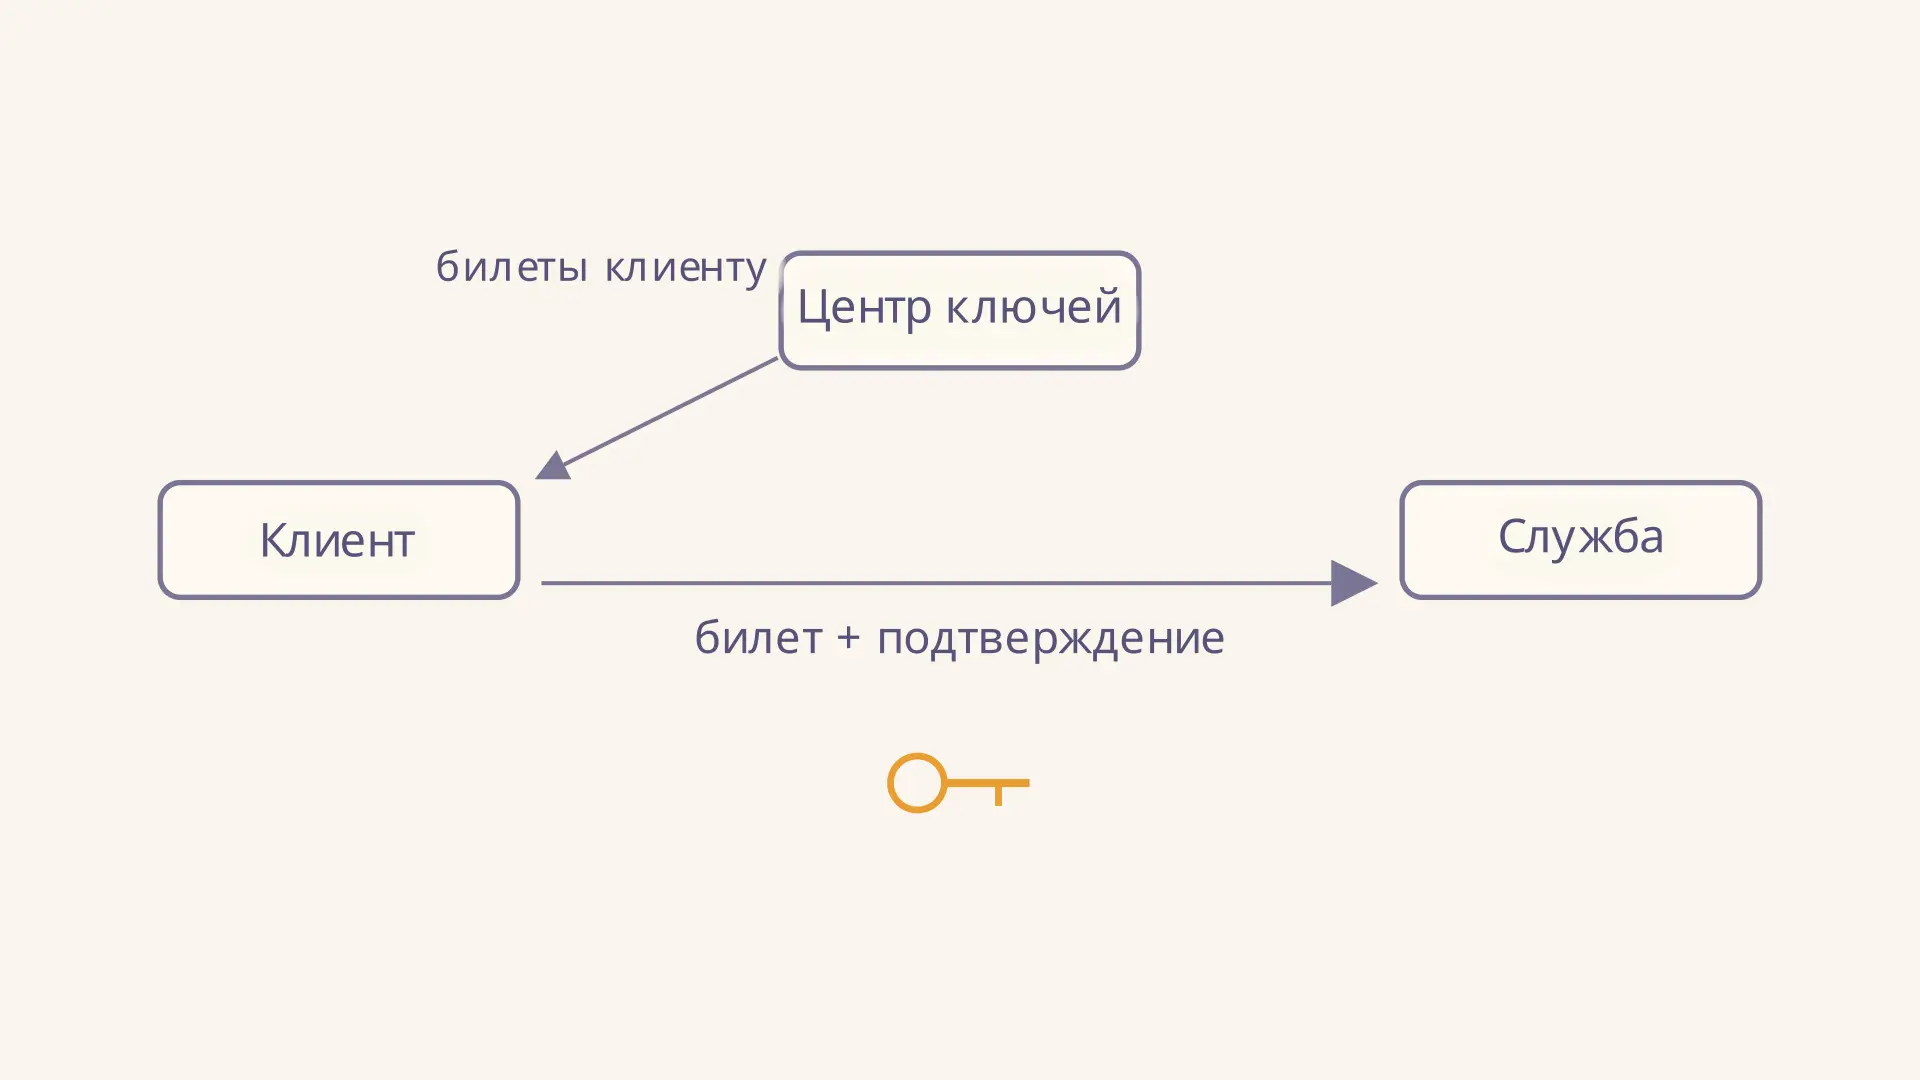
Протокол Kerberos: как работает аутентификация
Как Kerberos проверяет пользователя в сети: получение TGT, запрос билета службы, роль сеансовых ключей, отметок времени и защита от повторной отправки.
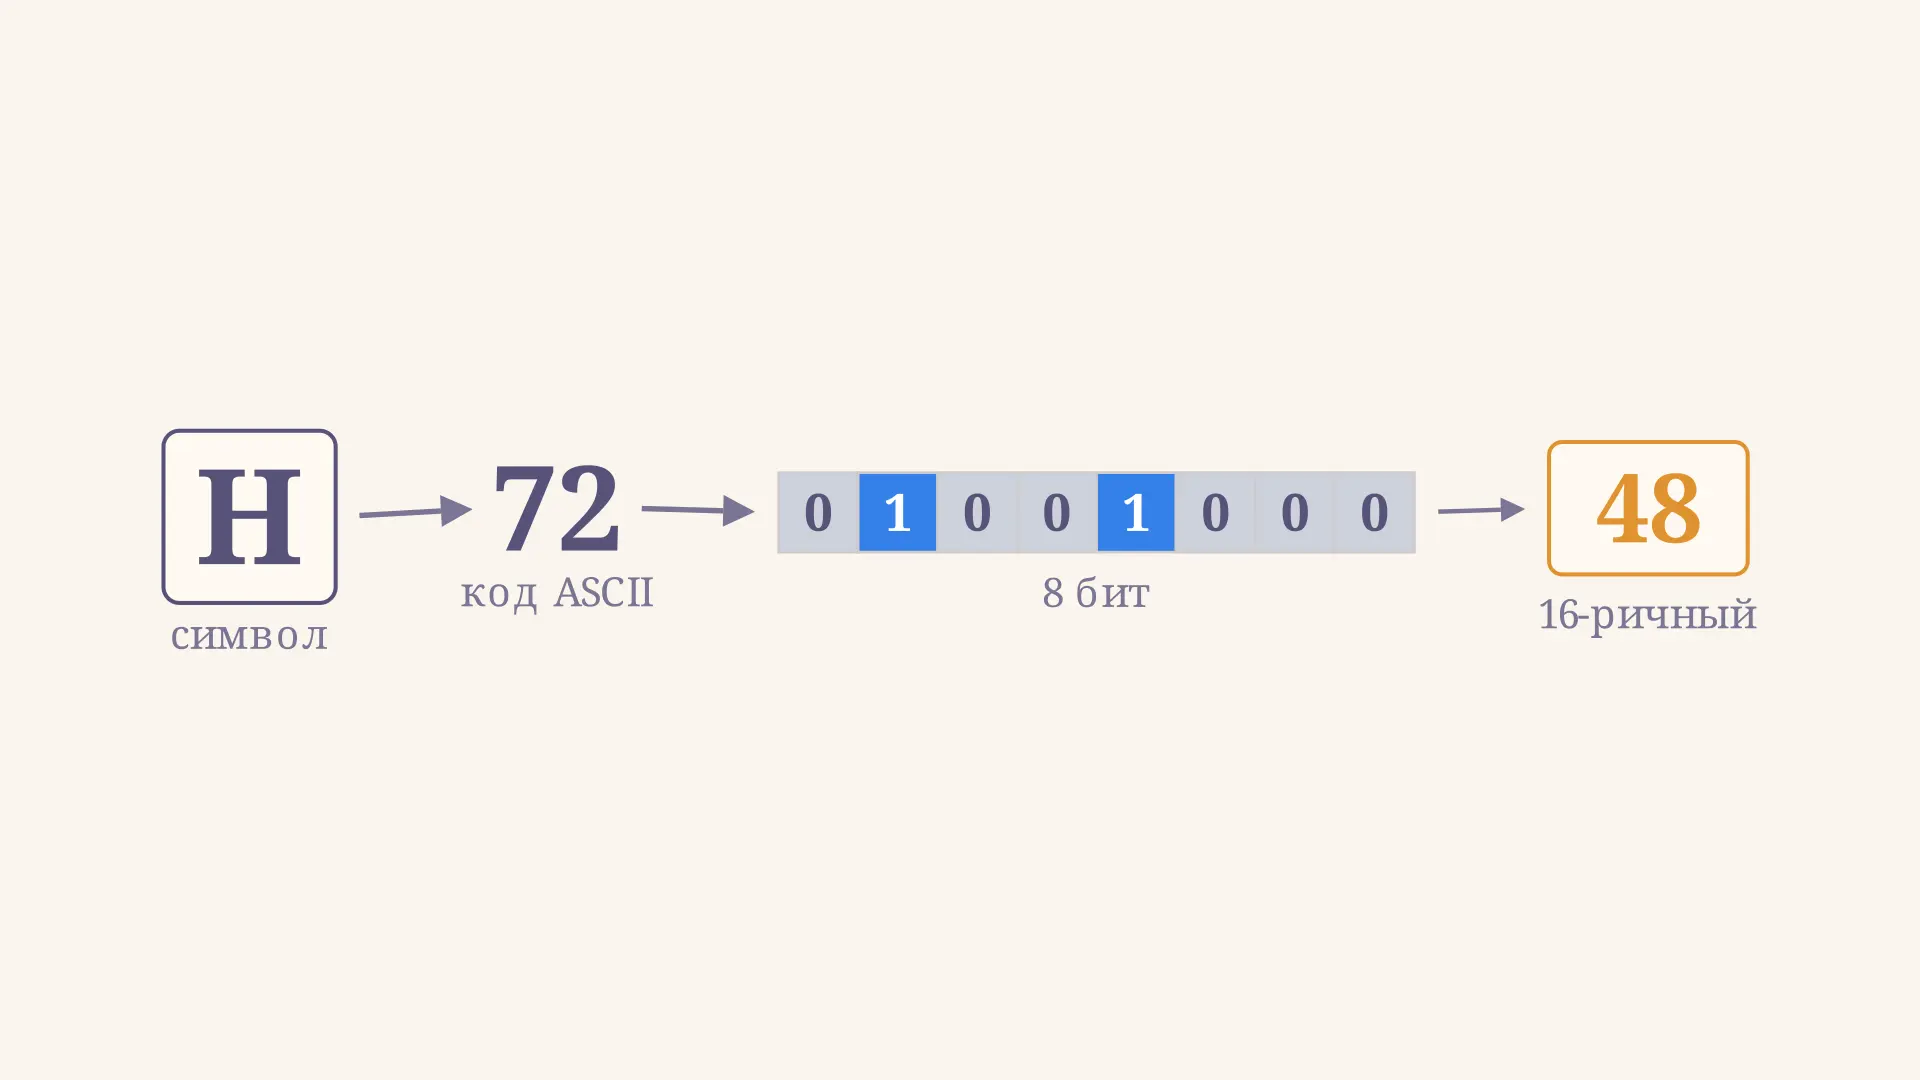
Кодирование текста в ASCII: коды, биты и объём
Как работает кодирование текста в ASCII: что такое код символа, как перевести букву в двоичный и шестнадцатеричный вид, сколько бит и байт занимает строка и чем ASCII отличается от Unicode.
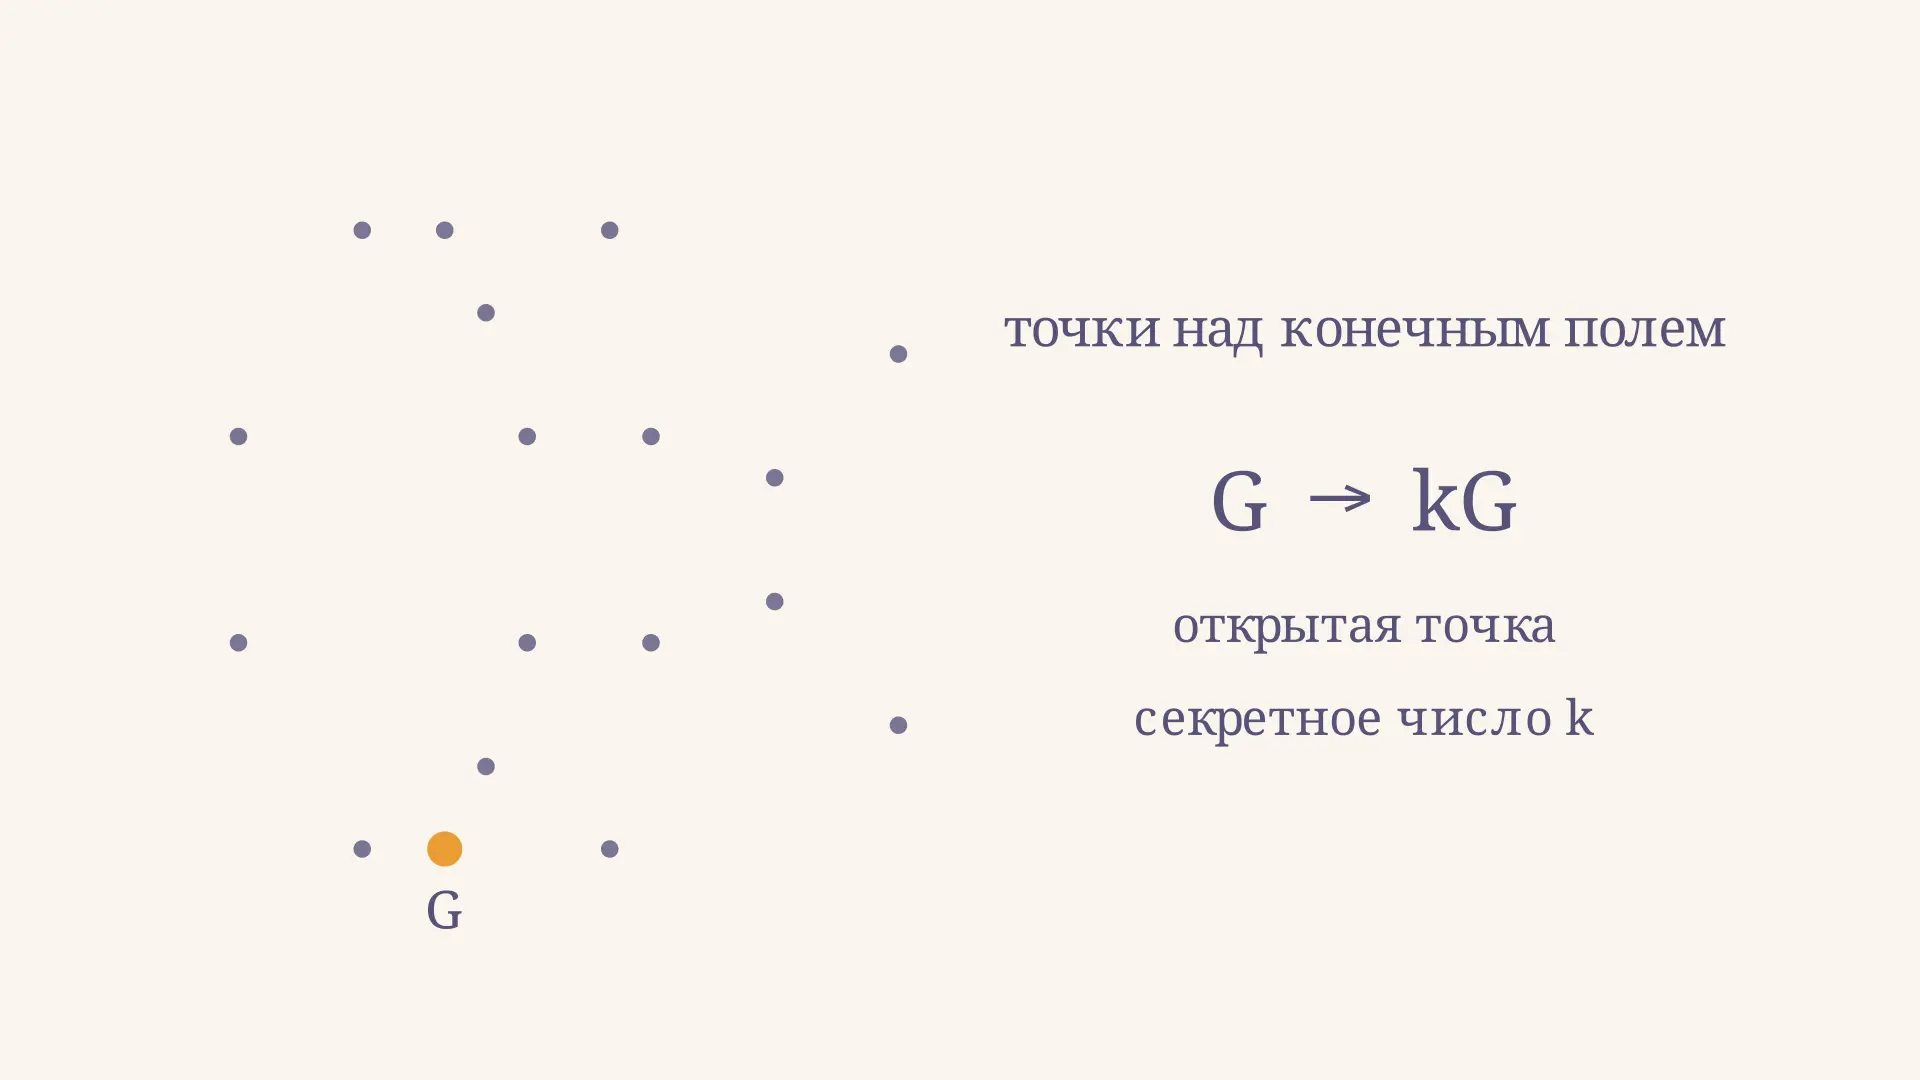
Эллиптические кривые в криптографии: точки и ключи
Как эллиптические кривые применяют для обмена ключами и цифровых подписей: сложение точек над конечным полем, учебный расчёт, ECDH и границы стойкости ECC.