Расследование компьютерных преступлений: методика
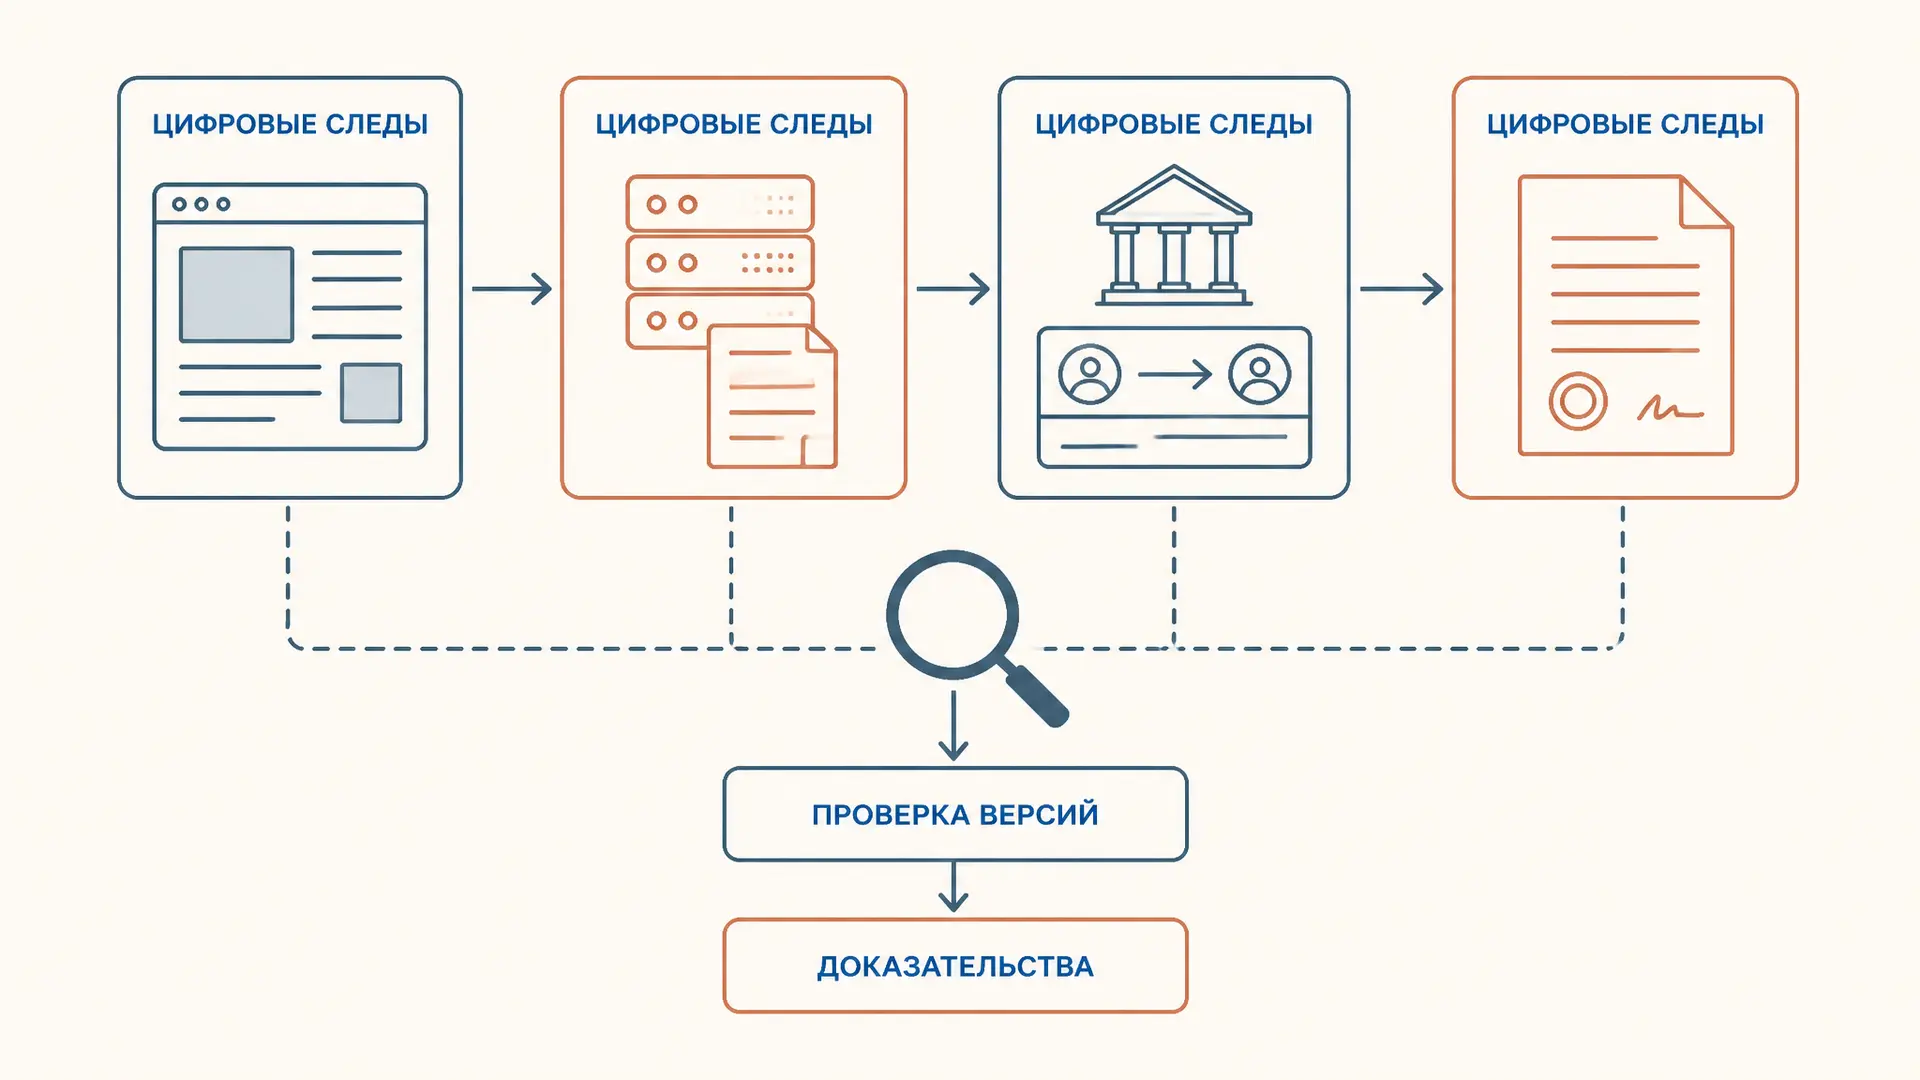
Компьютерное преступление редко начинается с «взлома» в киношном смысле. Потерпевший может перейти по фишинговой ссылке, назвать код собеседнику или обнаружить списание с карты; затем появляются учётные записи, сообщения, логи и переводы. Задача расследования - не назвать любой эпизод «киберпреступлением», а быстро сохранить изменчивые цифровые сведения, проверить версию и правильно квалифицировать деяние. Эта статья описывает учебную методику, а не заменяет заявление, процессуальное решение или работу специалиста.
С чего начинается квалификация
Глава 28 УК РФ охраняет безопасность компьютерной информации. Статья 272 касается неправомерного доступа к охраняемой законом компьютерной информации при указанных в ней последствиях; статья 273 - создания, использования и распространения вредоносных программ; статья 274 - нарушения правил эксплуатации средств хранения, обработки или передачи информации; статья 274.1 устанавливает специальные составы для критической информационной инфраструктуры. Применимость статьи определяется всеми признаками состава, а не только тем, что использовался компьютер.
Отдельно расположены имущественные составы. Мошенничество в сфере компьютерной информации описано в статье 159.6 УК РФ: здесь важен способ - ввод, удаление, блокирование, модификация компьютерной информации либо иное вмешательство в работу средств хранения, обработки или передачи информации. При тайном изъятии денег с банковского счёта квалификация может строиться по пункту «г» части 3 статьи 158 УК РФ. Граница зависит от установленного механизма: нельзя подменять исследование способа готовой формулой.
Ранняя гипотеза нужна, чтобы определить подследственность уголовных дел, круг запросов и предмет доказывания. Но она обратима: после проверки логов, банковских данных и объяснений квалификация может уточняться.
Криминалистическая характеристика: не сценарий, а карта версий
Криминалистическая характеристика связывает способ, следы, типичных участников и обстановку. При фишинге обычно проверяют домен и страницу-приманку, переписку, реквизиты платежа и движение денег. При вредоносном ПО значимы образец файла, события защиты, сетевые соединения и следы запуска. Социальная инженерия оставляет не «магический» след, а цепочку звонков, сообщений, ссылок и действий пользователя.
В имущественных схемах встречается роль дропа - лица, на чьи реквизиты поступают средства или которое снимает их. Само получение денег ещё не доказывает осведомлённость о преступном происхождении: версию проверяют по коммуникациям, распоряжению счётом, последовательности переводов и иным данным. Так расследование избегает двух ошибок: считать один IP адрес доказанным виновником или считать один банковский перевод достаточным ответом на вопрос о роли человека.
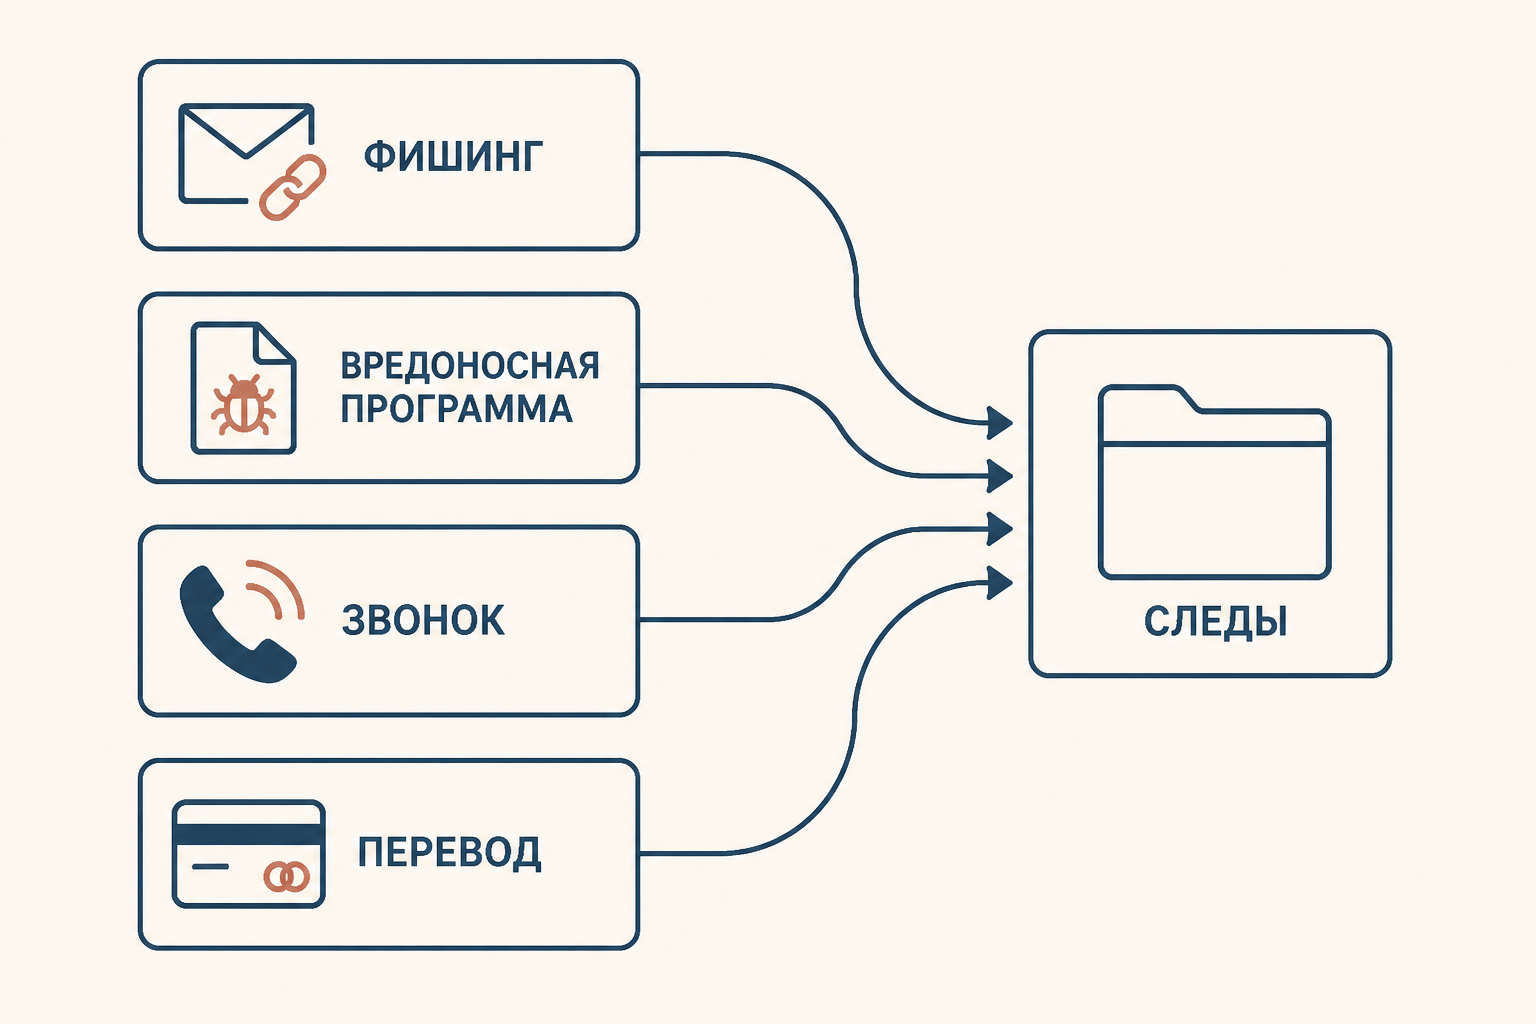
Какие цифровые следы искать
Цифровой след имеет источник, срок хранения и контекст. Лог веб-сервиса может показывать время, идентификатор учётной записи, IP-адрес и действие, но не сам по себе личность пользователя. Данные оператора могут соотнести соединение с абонентским номером или оборудованием в пределах имеющихся сведений. Банковская выписка показывает движение денег; для реконструкции схемы её сопоставляют с заявлениями, сообщениями и сведениями об устройствах.
| След | Возможный источник | Что проверяют |
|---|---|---|
| Вход в аккаунт | сервис, почта, соцсеть | время, IP, устройство, действие |
| Сообщение или звонок | телефон, оператор, мессенджер | номер, содержание, маршрут, время |
| Перевод | банк, платёжный сервис | реквизиты, получатель, цепочка операций |
| Файл или программа | носитель, сервер, защита | имя, хеш, время, способ запуска |
| Операции с криптоактивом | публичный реестр, сервис, устройство | адреса, транзакции, связь с сервисом |
Хеш помогает зафиксировать идентичность конкретного файла или образа, но не отвечает на вопрос, кто его создал или запускал. О свойствах такого значения полезно читать отдельно: требования к хеш-функции. Для носителя особенно важны документирование получения, неизменность и понятная цепочка хранения; техническая сторона раскрыта в материале о компьютерно-технической экспертизе. Здесь она нужна лишь как один из этапов методики, а не как замена экспертного исследования.
Первоначальные действия: сохранить, а не «расследовать в телефоне»
Первое сообщение потерпевшего часто содержит сведения, которые легко исчезают: адрес страницы, номер звонящего, уведомление банка, письмо, экран приложения. Нужно зафиксировать обстоятельства, время, реквизиты, ссылки и имеющиеся скриншоты, не редактируя их и не выдавая пересланный файл за оригинал. Если событие связано с деньгами, потерпевший параллельно обращается в банк или платёжный сервис по их каналу для возможной блокировки операции; процессуальная проверка не должна ждать этого обращения.
Следователь определяет, какие сведения следует оперативно запросить у сервиса, оператора связи, банка и иных владельцев данных, учитывая процессуальный порядок и сроки хранения. Запрос не должен быть расплывчатым: полезны временной интервал, идентификатор аккаунта, номер, URL, реквизиты и конкретный вид нужных журналов. Полученные данные проверяют в совокупности: проверка и оценка доказательств требует сопоставления источников, а не доверия одному удобному скриншоту.
Изъятие и исследование устройства не означает, что его надо включать, разблокировать или просматривать «на месте» без плана. Любое действие способно изменить данные. Процессуальная форма, протокол и участие специалиста важны для дальнейшей оценки. Нарушения при получении или закреплении материала могут поставить вопрос о недопустимости доказательств, даже если сведения кажутся убедительными.
Версии, связь событий и доказательственная цепочка
Рабочая схема полезна как последовательность: событие у потерпевшего → способ доступа или обмана → цифровой идентификатор → действия с деньгами или данными → лицо и его роль. На каждом переходе есть альтернатива. IP может принадлежать сети с несколькими пользователями, телефон - быть оформлен на другого человека, а карта дропа - использоваться третьим лицом. Поэтому вывод формулируют с указанием источника и степени подтверждения.
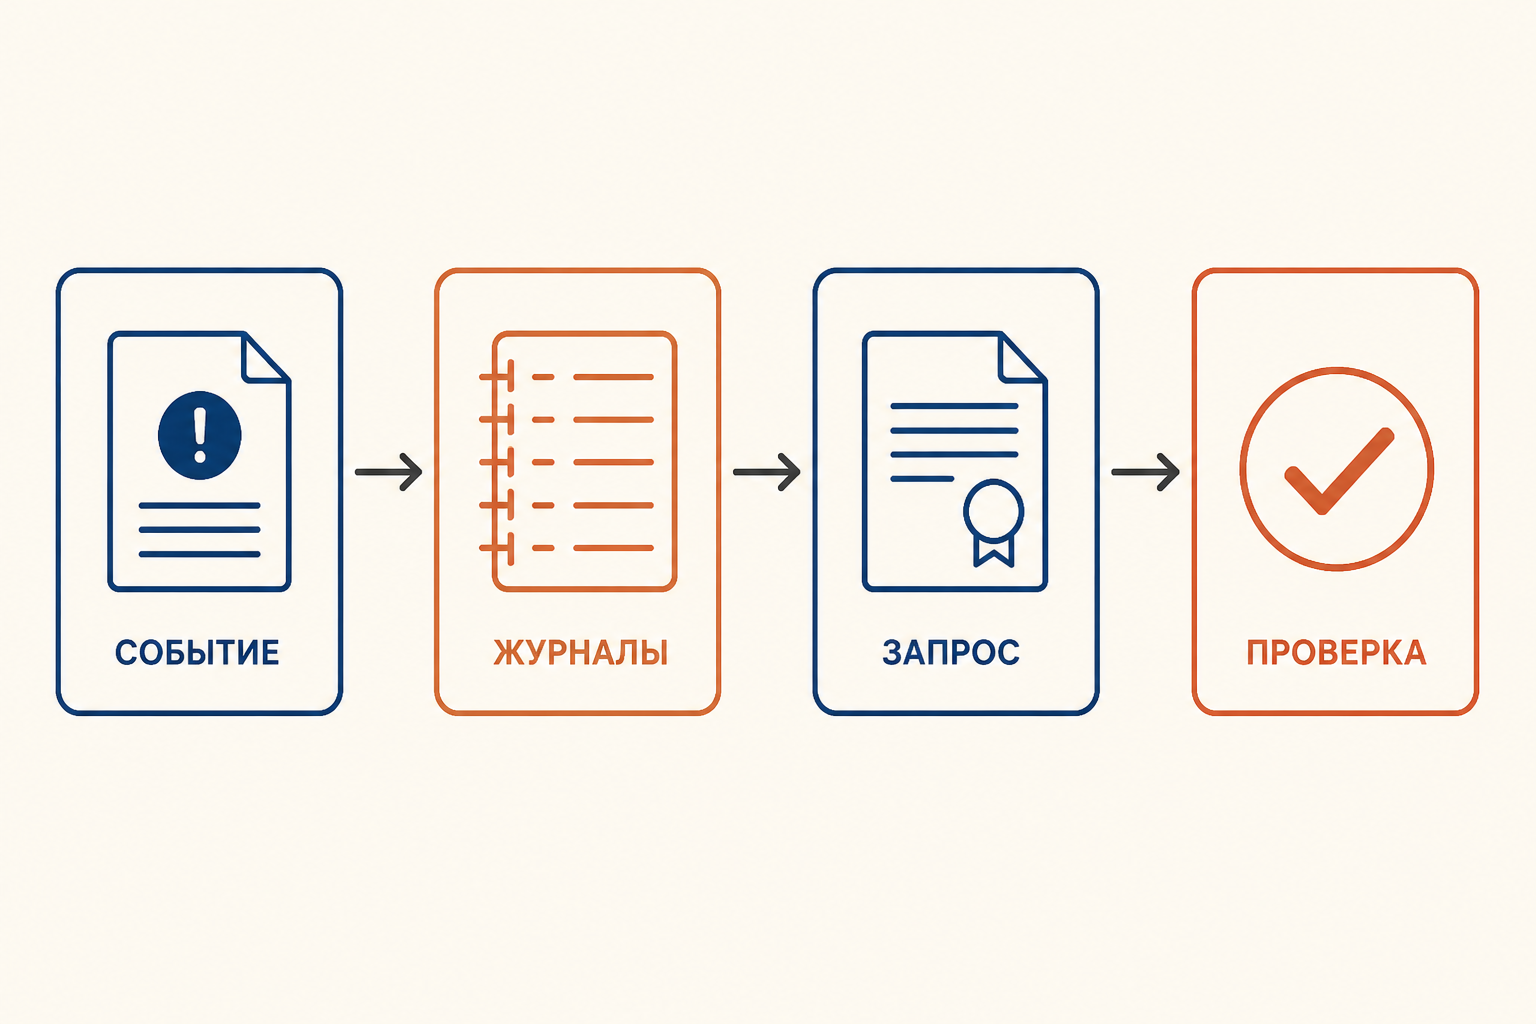
Материалы оперативно-розыскной деятельности могут дать ориентир для версии и поиска источников, но их использование в доказывании требует соблюдения процессуальных правил. Об этом различии рассказывает статья о доказательственном значении ОРД. Не менее важны обычные доказательства: показания о контакте с мошенником, документы банка, протоколы осмотра, заключение эксперта и вещественные носители. Их относимость и достоверность оценивают вместе.
Трансграничность и анонимность
Сервис, домен, сервер, платёжный посредник и пользователь могут находиться в разных юрисдикциях. Это не отменяет расследование, но меняет темп: сведения могут запрашиваться через международно-правовые механизмы, а правила раскрытия данных зависят от страны и владельца сервиса. Запрос особенно важно конкретизировать и обосновать, иначе нужный временной интервал будет утрачен до ответа.
Анонимизаторы, чужие аккаунты и криптокошельки также не являются ни доказательством вины, ни непреодолимой стеной. Публичная транзакция показывает движение между адресами, но связывать адрес с человеком можно только через совокупность законно полученных данных. Методика здесь консервативна: отделять наблюдаемый факт от вывода, сохранять исходный материал и проверять альтернативные объяснения.
Процессуальные границы цифровой методики
Техническая полезность данных не отменяет гарантий уголовного процесса. Сведения о соединениях, содержании переписки, банковских операциях и доступе к устройству могут затрагивать охраняемую законом тайну и права участника; способ их получения выбирают по нормам УПК и фактической ситуации. В учебной записи разумно разделять три вопроса: что могло существовать, у кого это находится и каким законным действием сведения могут быть получены и закреплены.
Протокол должен позволять другому участнику понять ход действия: что осматривали, откуда получен объект, какие операции выполнялись, кто участвовал и какие результаты получены. Для электронного материала особенно опасна подмена «копии из чата» исходным сообщением или смешение нескольких версий файла. Если требуется специальное знание, формулируют проверяемые вопросы, а не поручают эксперту дать правовую оценку виновности. Носитель, документ или иной предмет может приобрести статус вещественного доказательства при соблюдении установленной процедуры; условия его признания и хранения разобраны в статье о вещественных доказательствах.
Наконец, защита и обвинение вправе спорить о происхождении, относимости и достоверности цифрового материала. Поэтому сильная доказательственная цепочка - это не максимальное число выгрузок, а возможность проверить каждое звено и возразить против него в предусмотренной законом форме.
Частые ошибки
- Квалифицировать эпизод по названию технологии, не установив способ и последствия.
- Откладывать запрос владельцу логов и терять данные из-за короткого срока хранения.
- Считать IP-адрес, карту или кошелёк автоматическим доказательством личности и умысла.
- Самостоятельно менять данные на устройстве при осмотре, не фиксируя действия и их результат.
- Смешивать ориентирующую информацию и доказательство, не проверяя источник и процессуальную форму.
FAQ
Всегда ли фишинг образует статью 272 УК РФ?
Нет. Фишинг - способ обмана или получения данных; юридическая оценка зависит от конкретных действий, объекта, последствий и иных признаков состава.
Можно ли доказать дело только банковской выпиской?
Обычно нет. Выписка важна для движения денег, но роль конкретного лица и способ хищения устанавливаются по совокупности доказательств.
Значит ли криптокошелёк, что владелец установлен?
Нет. Адрес показывает операции в реестре; связь адреса с человеком требует дополнительных проверяемых данных.
Коротко
Методика расследования компьютерных преступлений строится вокруг быстрой фиксации цифровых следов, проверяемой квалификации и сопоставления независимых источников. Чем раньше определены нужные логи, реквизиты и временные интервалы, тем больше шансов сохранить доказательственную цепочку без подмены фактов предположениями.
Читайте также
Классификация следов в криминалистике: схема
Классификация следов в криминалистике: широкое и узкое понятие следа, материальные и идеальные следы, объекты, механизм образования, видимость, микрообъекты и цифровые данные.
Методика расследования краж: действия и версии
Методика расследования краж: виды, типичные следы и следственные ситуации. Как организовать осмотр, сохранить записи камер, проверить версии и не подменить их доказательствами.
Общие правила следственных действий по УПК РФ
Общие правила производства следственных действий по ст. 164 УПК РФ: постановление и суд, ночное время, запрет насилия, техника, электронные носители и протокол.
Подготовительная часть судебного заседания: порядок по УПК
Подготовительная часть судебного заседания по главе 36 УПК РФ: открытие, явка, права переводчика, личность подсудимого, отводы, ходатайства и неявка участников.
Показания свидетеля в УПК РФ: правила и оценка
Показания свидетеля в УПК РФ: кто является свидетелем, о чём он сообщает, какие права и обязанности имеет, когда оглашают протокол и как проверяют достоверность.
Понятые в уголовном процессе: права и участие
Кто такой понятой по УПК РФ, кого нельзя привлечь, какие у него права и обязанности, когда требуются двое понятых и как проверить протокол следственного действия.